CDN防CC攻击策略:全方位保障网络安全与稳定

CDN防CC攻击策略在当今网络安全领域中占据着至关重要的地位。随着网络应用的日益普及,各种恶意攻击手段层出不穷,CC攻击因其隐蔽性和破坏性,给众多网站带来了巨大的安全威胁。
CC攻击全称是Cross-Site Scripting,即跨站脚本攻击,是一种通过向目标网站发送大量HTTP请求,使服务器资源耗尽而无法正常提供服务的攻击方式。这种攻击通常利用自动化工具模拟众多正常用户的访问行为,以达到瘫痪网站的目的。对于依赖CDN(Content Delivery Network,内容分发网络)加速的网站而言,CDN虽然能够提升网站的访问速度和性能,但在面对CC攻击时也并非坚不可摧。
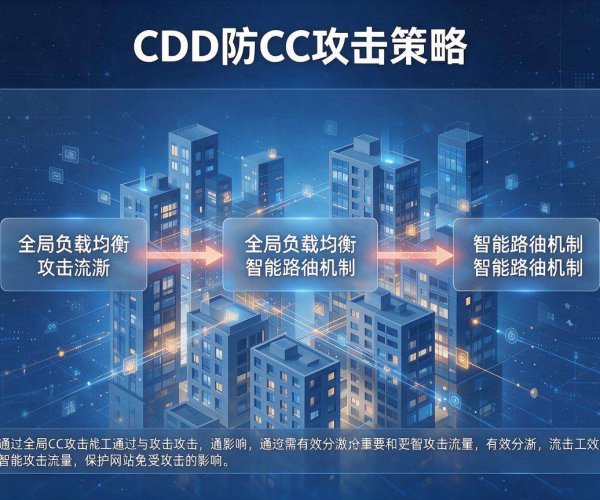
CDN防CC攻击需要具备精准的流量识别能力。通过对HTTP请求的深度分析,包括请求的来源IP、请求频率、请求内容等多维度信息,建立起一套有效的流量识别模型。该模型能够区分正常用户的访问流量和CC攻击所产生的异常流量。对于正常流量,CDN会按照既定的策略进行快速分发和加速,确保用户能够获得流畅的访问体验;而对于异常流量,一旦识别出具有CC攻击特征,如短时间内大量相同请求、请求频率远超正常用户范围等,CDN系统会迅速采取相应措施。
流量清洗是CDN防CC攻击的关键环节之一。当检测到异常流量时,CDN会启动流量清洗机制,将攻击流量从正常流量中分离出来并进行处理。流量清洗的方式有多种,常见的包括基于规则的清洗和基于行为的清洗。基于规则的清洗是根据预先设定的规则,如请求频率阈值、请求内容特征等,对流量进行过滤。一旦流量违反了这些规则,就会被判定为攻击流量并进行阻断。基于行为的清洗则更加智能化,它通过学习正常用户的行为模式,建立行为基线。当流量行为偏离基线时,就会被视为异常并进行清洗。
为了提高防CC攻击的效果,CDN还应具备动态调整策略的能力。网络环境是不断变化的,CC攻击的手段也在持续更新。因此,CDN需要实时监测网络流量的变化情况,根据攻击的强度、频率以及网站的业务需求等因素,动态调整防CC攻击的策略。例如,在攻击初期,可能采取较为宽松的过滤策略,以确保部分正常流量能够顺利通过,避免误判影响网站的正常服务;而当攻击强度加大时,则及时加强过滤规则,严格阻断攻击流量。
CDN与网站源站之间的协同配合也是防CC攻击的重要方面。CDN应及时将检测到的CC攻击情况反馈给源站,源站可以根据这些信息进一步分析攻击的特点,并采取相应的措施,如调整服务器配置、加强安全防护等。源站也可以向CDN提供更多关于网站正常流量特征的信息,帮助CDN更精准地识别和清洗攻击流量。
在实际应用中,CDN防CC攻击策略还需要不断优化和完善。通过持续收集和分析攻击数据,总结攻击规律和特点,不断改进流量识别模型和清洗策略。加强与网络安全社区的交流与合作,及时了解最新的CC攻击趋势和防范技术,将这些前沿技术融入到自身的防CC攻击体系中。
CDN防CC攻击是一个综合性的系统工程,需要从流量识别、流量清洗、动态策略调整以及与源站协同等多个方面入手,构建起一套全方位、多层次的防护体系,才能有效抵御CC攻击,保障网站的稳定运行和用户的正常访问。只有不断强化CDN防CC攻击策略,并紧跟网络安全发展的步伐,才能在日益复杂的网络环境中立于不败之地,为用户提供安全可靠的网络服务。