CDN WAF防护配置:保障网络安全的关键设置与要点

CDN WAF防护配置是网络安全防护中的重要环节,它对于保障网站安全、抵御各类网络攻击起着关键作用。随着网络技术的飞速发展,网站面临的安全威胁日益复杂多样,恶意流量、黑客攻击、数据泄露等风险时刻存在。因此,合理且有效地配置CDN WAF防护至关重要。
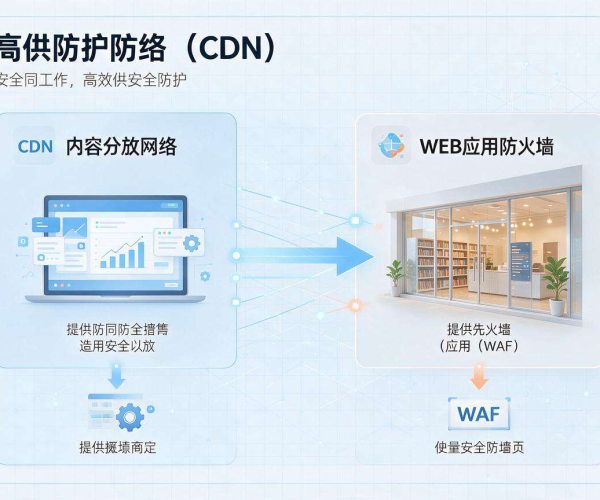
CDN即内容分发网络,它通过在多个地理位置部署节点服务器,将网站内容缓存到离用户最近的节点,从而加速网站访问速度,提升用户体验。而WAF则是Web应用防火墙,专门针对网站应用层进行防护,能够识别并阻止常见的Web攻击,如SQL注入、跨站脚本攻击(XSS)等。当将CDN与WAF结合配置时,能形成更强大的防护体系。
在进行CDN WAF防护配置时,首先要明确防护目标。不同类型的网站面临的安全风险有所差异,例如电商网站可能更易遭受支付漏洞攻击,而新闻资讯网站则可能面临恶意爬虫抓取数据的问题。根据网站的业务特点和安全需求,精准定位防护重点,才能有的放矢地进行配置。
对于CDN的配置,要合理规划节点布局。选择地理位置合适、网络性能优良的节点,确保能覆盖主要用户群体所在区域,减少数据传输延迟。要优化缓存策略,根据网站内容的更新频率和热度,合理设置缓存时间,既能保证用户获取到最新内容,又能充分利用缓存提升访问效率。
WAF的配置则更为复杂和关键。要准确识别各类攻击特征,通过规则库的不断更新和优化,及时发现并拦截新出现的攻击手段。例如,针对SQL注入攻击,要对用户输入进行严格的过滤和验证,防止非法字符进入数据库查询语句。对于XSS攻击,要对输出内容进行转义处理,避免恶意脚本在页面中执行。
在配置过程中,还需注重安全策略的制定。根据网站的访问模式和业务流程,设置合理的访问控制规则。比如,限制特定IP地址段的访问频率,防止暴力破解等行为。要开启实时监测功能,及时发现异常流量和攻击行为,并能迅速采取响应措施,如封禁IP、记录日志等。
CDN WAF防护配置并非一劳永逸,需要持续进行监控和调整。随着网络环境的变化和攻击手段的升级,要定期检查防护效果,评估规则的有效性,及时更新和完善配置。要与其他安全防护措施相结合,如入侵检测系统、加密技术等,构建全方位的网络安全防护体系。
CDN WAF防护配置是保障网站安全稳定运行的重要举措。通过科学合理地配置CDN和WAF,精准识别防护目标,制定完善的安全策略,并持续监控调整,能够有效抵御各种网络攻击,为网站的健康发展保驾护航,让用户在安全的网络环境中顺畅地访问网站资源。只有不断强化网络安全防护能力,才能适应日益复杂的网络环境,确保网站业务的正常开展和数据的安全可靠。