深度解析CDN防御DDoS攻击的核心能力与实战价值

在数字业务高速扩张的当下,分布式拒绝服务攻击早已从早期的小规模流量冲击,演变为具备T级带宽、多向量混合、溯源难度极高的常态化网络威胁,不管是承载电商大促流量的交易平台、提供实时交互的音服务,还是面向公众的政务服务系统,都随时可能因为一次突发的DDoS攻击陷入服务瘫痪、用户流失、品牌声誉受损的困境。而内容分发网络作为贴近用户侧的分布式流量调度体系,凭借其全域覆盖的节点资源、分层过滤的防护逻辑,以及弹性扩容的带宽储备,逐渐成为企业抵御DDoS攻击的核心基础设施,甚至被很多安全从业者称为“数字业务的第一道流量防线”。
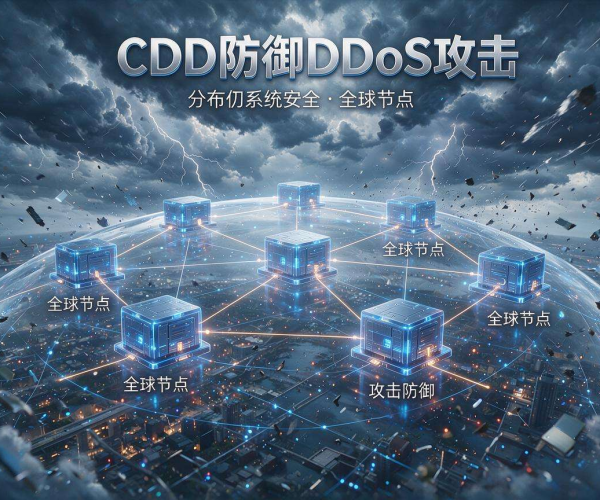
传统的单点DDoS防护方案,往往依赖企业自建的数据中心防火墙或者本地清洗设备,这类方案在面对超大规模流量攻击时存在明显短板:一方面,企业自身的出口带宽上限往往就是防护能力的天花板,一旦攻击流量超过出口带宽,数据包会直接堵死运营商接入链路,后端的防护设备根本没有处理机会;另一方面,本地防护设备的算力和清洗规则相对固定,面对快速迭代的攻击向量,比如慢速连接攻击、应用层CC攻击、DNS反射放大攻击等混合攻击模式时,很容易出现规则匹配滞后、误杀率升高的问题。而CDN的分布式架构天然适配DDoS防护的核心逻辑——把集中式的流量冲击分散到全球各个边缘节点上消化,让攻击流量无法在单一节点或单一链路上形成拥塞,从根源上降低了“一击即溃”的风险。
从具体的防护流程来看,CDN抵御DDoS攻击的能力可以拆分为多个层级的协同动作。最外层是基于全球节点的流量调度层,当攻击发生时,CDN的智能调度系统会根据实时的流量监测数据,把用户请求动态分配到负载较低、防护资源充足的边缘节点,同时把异常流量引导到专门的高防清洗节点,避免核心业务节点被打满。第二层是流量清洗层,CDN节点会部署具备T级清洗能力的硬件设备,结合特征库匹配、行为基线分析、协议合法性校验等多种技术,先过滤掉明显的畸形数据包、伪造源IP的SYN flood攻击,再通过会话验证机制识别反射放大类攻击,比如NTP反射、SSDP反射等,这类攻击通常借助第三方服务器的响应放大攻击流量,CDN可以通过源IP信誉库和报文特征快速拦截。第三层是应用层防护层,针对更隐蔽的CC攻击,CDN会通过人机识别、访问频率控制、URL行为建模等方式区分正常用户和恶意爬虫,比如对短时间内频繁访问同一接口的IP进行验证码校验,或者根据用户的访问路径、停留时间等特征判断是否为自动化攻击脚本,既保证正常用户的访问体验,又把恶意请求挡在业务源站之外。
除了架构和技术层面的优势,CDN的DDoS防护能力还体现在弹性扩容和成本控制上。很多企业在规划安全预算时,都会面临“平时带宽用不完,攻击时带宽不够用”的矛盾,如果为了应对偶发的大流量攻击专门扩容出口带宽,会造成大量的资源浪费。而CDN的分布式节点共享全域的带宽资源,其总带宽储备往往能达到数十T甚至上百T级别,当某个区域的业务遭遇攻击时,可以快速调用其他区域的闲置带宽资源进行支援,实现弹性防护能力的按需调度。对企业来说,只需要根据自身的业务规模选择对应的基础防护规格,超出基础带宽的攻击流量由CDN平台的冗余资源承接,不用为了应对极端攻击单独投入大量硬件和带宽成本,极大降低了DDoS防护的门槛。
当然,CDN的DDoS防御能力也不是万能的,它需要和企业自身的安全体系形成联动才能发挥最大价值。比如企业需要把源站的真实IP隐藏在CDN节点之后,避免攻击者绕过CDN直接攻击源站;同时要和CDN服务商同步业务的正常流量基线、核心接口特征等信息,帮助CDN优化防护规则,降低误杀率。对于一些有特殊合规要求的行业,比如金融、医疗等,还可以选择具备本地化部署能力的CDN+高防融合方案,在满足数据合规要求的获得足够的DDoS防护能力。随着未来DDoS攻击的规模继续扩大、攻击手法更加多样化,CDN也会不断融入AI驱动的智能防护、零信任访问控制等新技术,从被动的流量清洗转向主动的攻击预判,为数字业务构建更坚固的安全屏障。