WAF+CDN组合防御构建立体化多层次网络安全防护体系

在数字化业务快速渗透到各行各业的当下,网站与应用服务的稳定运行、数据安全已经成为企业核心竞争力的重要组成部分,无论是电商平台的大促活动、政务服务的线上办理,还是企业内部系统的对外交互,都时刻面临着DDoS攻击、SQL注入、爬虫爬取、零日漏洞利用等各类安全威胁,单一的安全防护产品往往难以覆盖从网络层到应用层的全链路风险,WAF与CDN的组合防御模式便在这样的背景下成为越来越多企业的选择。
CDN的核心作用是通过分布在全球各地的边缘节点,将源站的静态资源、动态内容缓存到离用户最近的节点上,用户请求无需再回到源站获取数据,既能大幅提升访问速度、降低源站带宽压力,也天然具备了第一层的流量清洗能力。当大规模DDoS攻击发起时,海量的恶意流量会被分散到各个CDN边缘节点进行消化,不会直接冲击源站的带宽与服务器资源,这就好比在源站周围筑起了一道宽阔的缓冲带,把大部分正面冲击都挡在了外层。但CDN的防护能力更多集中在网络层和传输层,对于针对应用层的攻击,比如精心构造的SQL注入请求、恶意上传的webshell、针对业务接口的暴力破解等,仅靠CDN的常规规则往往难以精准识别和拦截,这时候就需要WAF发挥作用。
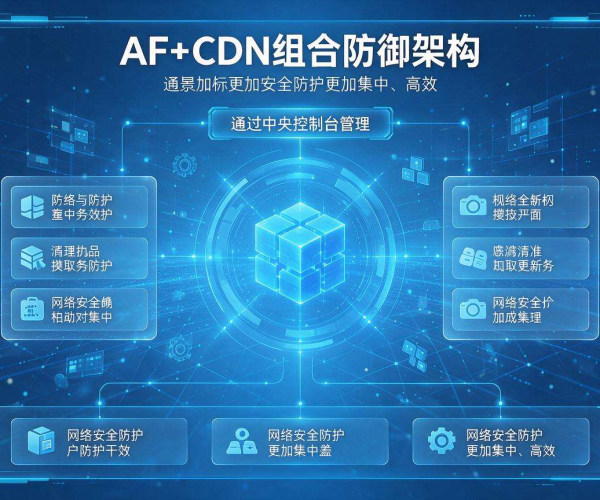
WAF即Web应用防火墙,专门工作在应用层,能够对HTTP/HTTPS请求的内容进行深度解析,通过内置的规则库、语义分析、威胁情报匹配等多种手段,识别出隐藏在正常请求中的恶意流量。当WAF与CDN组合部署时,通常会将WAF节点串联在CDN边缘节点与源站之间,或者直接将WAF能力集成到CDN的边缘节点上,形成“边缘缓存+流量清洗+应用防护”的多层防御体系。用户的请求首先到达CDN边缘节点,节点会先判断是否命中缓存,如果是静态资源且命中缓存,就直接返回给用户,同时对请求进行基础的异常流量过滤,把明显的畸形请求、已知的恶意IP请求直接拦在边缘;如果是动态请求或者未命中缓存的请求,就会转发到WAF层进行深度检测,WAF会对请求的URL、头部、参数、请求体等各个部分进行扫描,匹配SQL注入、XSS跨站脚本、命令执行、文件包含等常见Web攻击特征,同时结合业务场景设置的规则,比如接口访问频率限制、特定地区IP访问控制等,对恶意请求进行拦截或者挑战,只有通过WAF检测的合法请求才会被转发到源站。
这种组合防御的优势首先体现在防护的全面性上,从网络层的 volumetric 攻击到应用层的漏洞利用,从大规模的流量洪水到针对性的业务攻击,都能覆盖到。比如在电商大促期间,攻击者可能会同时发起DDoS攻击打垮带宽,又用爬虫批量爬取商品信息、占用库存,还会尝试注入订单接口篡改数据,WAF+CDN的组合就能在边缘层扛住DDoS流量,在应用层拦住爬虫和注入攻击,保障业务正常运行。其次是防护的灵活性,企业可以根据自身业务的特点,在CDN层面设置缓存策略、带宽调度规则,在WAF层面定制个性化的防护规则,比如针对API接口设置专属的防护策略,对管理后台路径设置IP白名单,对敏感操作增加人机验证环节,两者配合能够实现更精细化的安全管控。组合防御还能提升整体的防护效率,CDN把大部分静态请求和恶意流量都处理在边缘,减少了到达WAF的请求量,让WAF可以集中资源处理需要深度检测的动态请求,既降低了源站的压力,也提升了WAF的检测性能和响应速度,不会因为流量过大导致防护设备瘫痪。
在实际部署中,企业需要注意两者的协同配置,比如要确保CDN和WAF的IP白名单、黑名单同步,避免出现一端放行一端拦截的矛盾;要做好日志的统一汇总和分析,把CDN的访问日志和WAF的攻击日志结合起来,才能更准确地追溯攻击来源、判断攻击意图;还要定期更新两者的规则库和威胁情报,及时应对新出现的漏洞和攻击手段。对于有全球业务的企业来说,还可以选择在不同区域的CDN节点上配置符合当地合规要求的WAF策略,在保障安全的同时满足数据合规的需求。
随着云原生技术的发展,WAF和CDN的融合也越来越深入,很多云厂商已经把WAF能力嵌入到CDN的边缘节点中,实现了边端的即时防护,无需再单独部署WAF设备,企业可以直接在云平台上一键开启组合防护,配置也更加简单便捷。未来,随着AI技术在安全领域的应用不断深化,WAF+CDN的组合防御还会具备更强的智能分析能力,能够自动学习业务的正常流量模型,主动发现未知的攻击行为,为企业的数字化业务提供更牢固的安全屏障。