基于边缘节点分布式架构 打造高效抗DDoS防护体系

在数字经济浪潮席卷全球的今天,分布式拒绝服务(DDoS)攻击早已从早期的小规模网络恶作剧,演变为动辄发起T级流量、能够直接瘫痪区域级业务的“数字核武器”,金融、电商、政务、游戏等高度依赖在线服务的领域,更是DDoS攻击的重灾区。传统的中心化抗DDoS架构,往往将防护资源集中在核心数据中心或少数几个清洗中心,一旦遭遇超大规模流量攻击,不仅核心节点的带宽入口容易被瞬间堵死,攻击流量在骨干网传输过程中还会挤占正常业务的带宽资源,导致跨区域的用户访问出现延迟、丢包甚至完全不可用的问题,防护的时效性和扩展性都面临着难以突破的瓶颈。
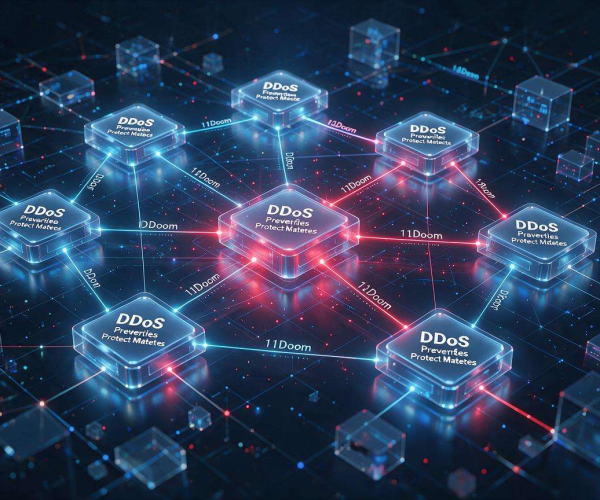
随着边缘计算架构的快速普及,将抗DDoS能力下沉到距离用户最近的边缘节点,正在成为行业破解DDoS防护难题的核心方向。所谓边缘节点抗DDoS,本质上是依托广泛部署在全国乃至全球各地的边缘计算节点,将原本集中在核心层的流量清洗、攻击识别、流量调度能力分散到网络边缘,在攻击流量还未进入骨干网络、抵达核心源站之前,就完成精准识别和就近清洗,从根本上改变了传统防护“堵核心、守出口”的被动模式。这种分布式的防护架构,首先带来的就是防护量级的指数级提升——单个边缘节点的防护能力或许只有几十G到上百G,但当成千上万个边缘节点组成协同防护网络时,整体防护能力可以轻松突破数十T级别,足以应对当前绝大多数超大规模DDoS攻击,彻底打破了传统核心清洗中心的带宽上限瓶颈。
相比于传统架构,边缘节点抗DDoS的优势还体现在攻击识别的精准性和响应速度上。传统核心层防护往往要面对全量汇聚后的混合流量,攻击包和正常业务包混杂在一起,不仅清洗难度大,还容易出现误杀正常请求的情况;而边缘节点更贴近业务场景,能够基于本地用户的访问特征、业务基线建立更精细的流量模型,比如针对某个区域的电商业务,边缘节点可以精准掌握该区域正常用户的访问时段、请求频率、协议类型等特征,一旦出现不符合基线的异常流量,能够在毫秒级内完成攻击判定,无需将流量回传至核心节点分析,大大缩短了防护响应时间。边缘节点可以根据不同业务的特性定制化防护策略,比如针对游戏业务重点防护UDP协议的流量攻击,针对政务网站重点防护HTTP Flood类的应用层攻击,实现“一点一策”的精细化防护,既提升了攻击拦截率,也降低了对正常业务的影响。
在实际应用场景中,边缘节点抗DDoS的价值已经得到了充分验证。比如在每年的电商大促期间,大量的抢购流量本身就容易和DDoS攻击混杂在一起,传统防护模式下很容易出现要么把正常抢购流量误杀、要么被攻击流量打瘫的两难局面,而依托边缘节点的分布式防护,每个区域的边缘节点可以先对本地的访问流量做第一道清洗,过滤掉明显的攻击流量,再将清洗后的正常流量通过优质专线回传到核心源站,既减轻了核心节点的带宽压力,也保证了不同区域用户的访问体验。再比如面向全球用户提供服务的跨境业务,传统的核心防护架构需要将全球各地的访问流量都汇聚到少数几个清洗中心,跨境传输本身就会带来较高的延迟,而通过部署在全球各地的边缘节点就近清洗,海外用户的访问流量无需绕路到核心节点,就能在本地完成攻击过滤,访问延迟可以降低50%以上,真正实现了防护和体验的双赢。
当然,边缘节点抗DDoS的落地也并非毫无挑战,成千上万的边缘节点如何实现统一的策略调度、如何保证各节点之间的防护协同、如何应对跨节点的分布式攻击,都是行业需要持续解决的问题。但随着AI技术、SDN(软件定义网络)技术和边缘计算基础设施的不断成熟,这些问题正在逐步得到解决——通过AI算法实现全节点的攻击特征实时共享,通过SDN技术实现全局流量的动态调度,当某个边缘节点遭遇攻击时,周边节点可以快速接管其正常流量,同时协同对攻击流量进行分流清洗,整个防护网络具备了更强的弹性和韧性。未来,随着边缘节点的部署密度越来越高,边缘抗DDoS将会成为网络安全防护的标配,为数字世界的稳定运行构建起一道无处不在的安全屏障。