深度解析CDN在DDoS攻击防护中的实际效果

在全球数字经济高速运转的当下,网络服务的可用性早已成为企业核心竞争力的关键组成部分,无论是承载交易的电商平台、提供内容的网站,还是支撑政务服务的线上系统,一旦遭遇分布式拒绝服务攻击导致服务中断,带来的不仅是直接的经济损失,更会消耗用户信任与品牌口碑。而内容分发网络作为当下应用最广泛的网络防护架构之一,早已从最初的“内容加速”工具,演进为兼具流量清洗与攻击防御能力的安全基础设施,其在DDoS防护领域的实际效果与作用边界,也成为越来越多企业在规划网络安全体系时重点考量的核心问题。
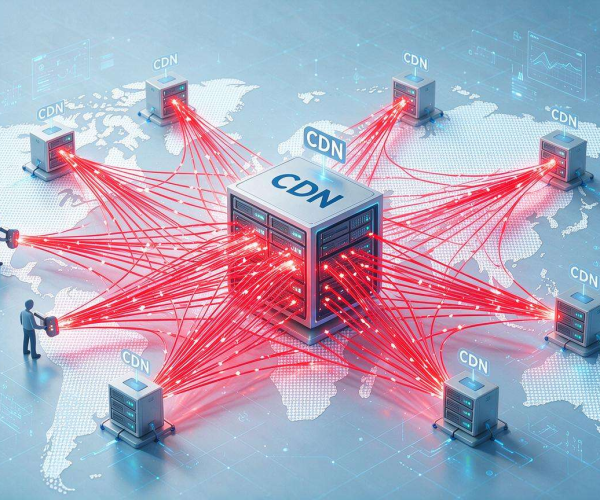
传统的DDoS防护往往依赖本地机房的硬件防火墙与清洗设备,但这类方案存在天然的容量上限与部署局限:当攻击流量超过机房出口带宽时,攻击流量会在到达清洗设备前就占满整个链路,导致正常用户的请求同样无法进入,也就是常说的“管道被堵死”。而CDN的分布式架构恰好从根源上改变了这一防御逻辑,它通过在全球各地部署的成百上千个边缘节点,将用户的访问请求调度到距离最近的节点上,这也意味着攻击流量会被天然地分散到不同的边缘节点,而非集中冲击源站的单一入口。对于常见的UDP洪水、SYN洪水这类依靠流量规模压制的攻击,CDN的分布式调度相当于构建了一张“弹性防护网”,单个节点承受的攻击压力被大幅稀释,只要攻击流量没有大到击穿所有边缘节点的防护容量,源站就不会受到直接冲击,这也是CDN防御大流量DDoS最核心的底层逻辑。
除了流量分散的架构优势,现代CDN还集成了多层级的流量清洗能力,能够针对不同类型的DDoS攻击实现精准拦截。在网络层与传输层,CDN边缘节点内置的清洗模块可以通过报文特征校验、源地址验证、会话状态检测等方式,过滤掉大量伪造源IP的畸形报文与无效连接请求,比如针对SYN洪水攻击,CDN节点会采用SYN Cookie技术代替源站完成TCP三次握手的校验,只有确认是合法的真实连接后,才会将请求转发到上层节点或源站,从源头减少无效连接对源站资源的消耗。而针对应用层的CC攻击这类更隐蔽、更难识别的攻击,CDN的防护能力同样突出,它可以结合智能行为分析、人机识别、频率限制、验证码校验等多种手段,区分真实用户请求与模拟用户的攻击请求,比如针对短时间内同一IP频繁访问同一接口的行为,CDN会自动触发限流或拦截策略,还可以通过动态路由、请求特征匹配的方式,识别出带有恶意特征的攻击请求,在边缘节点就完成拦截,根本不会触及源站的服务资源。
从实际应用的效果来看,CDN防护DDoS的价值还体现在防护的弹性与成本优势上。传统的本地DDoS防护方案需要企业根据预估的最大攻击流量采购硬件设备与带宽资源,不仅前期投入成本高,而且如果遭遇超出预期的超大流量攻击,依然会面临防护失效的风险。而CDN的防护资源是池化共享的,服务商可以根据攻击规模动态调度全球的边缘节点资源与清洗带宽,为用户提供弹性扩容的防护能力,企业只需要根据自身的业务规模选择对应的防护等级,不需要为了应对极端攻击单独采购冗余的硬件与带宽,大幅降低了DDoS防护的门槛与综合成本。对于中小微企业而言,甚至可以通过基础版的CDN服务获得远超本地防护能力的DDoS防御效果,这也让DDoS防护不再是大型企业的专属能力。
当然,CDN的DDoS防护效果也并非没有边界,它的防护能力同样会受到部署模式、配置策略的影响。如果企业在使用CDN时泄露了源站的真实IP地址,攻击者就可以绕过CDN直接攻击源站,此时CDN的防护作用就会完全失效,这也是很多企业使用CDN后依然被攻击打瘫的核心原因。针对一些针对特定业务逻辑的、高度模拟真实用户行为的应用层攻击,CDN的智能识别也可能存在误判或漏判的情况,需要结合WAF、源站的业务安全策略形成多层防御体系,才能达到更好的防护效果。但不可否认的是,作为网络安全防护体系的第一道防线,CDN凭借其分布式架构、弹性防护能力与多层清洗机制,已经成为当下抵御DDoS攻击性价比最高、效果最显著的方案之一,在未来攻击手段不断演进的过程中,CDN也会持续融合更多AI驱动的安全能力,为各类网络服务构建更稳固的安全屏障。