多机制协同的CC攻击精准识别与立体化防护方案

随着数字经济的深度推进,各类线上业务系统承载的访问流量规模呈指数级增长,针对应用层的CC攻击也逐渐成为企业网络安全防护中最常遭遇的威胁类型之一。这类攻击通过控制大量肉鸡或代理节点模拟合法用户的业务请求,持续挤占应用服务器的连接、计算与带宽资源,轻则导致页面加载缓慢、用户体验下滑,重则直接引发服务中断、核心数据泄露,给企业带来难以预估的品牌声誉损失与直接经济收益损耗,且由于攻击请求特征与正常流量高度相似,传统基于特征库的边界防护设备往往难以精准识别拦截,构建多层级、智能化的CC攻击纵深防护体系已经成为各类线上业务运营方的必然选择。
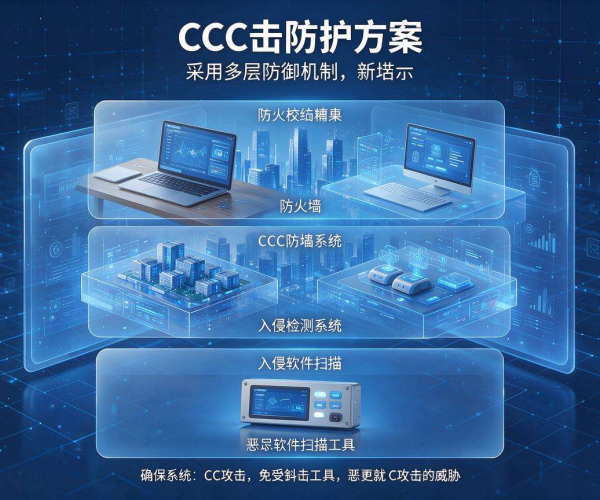
构建CC攻击防护体系的第一道防线,是部署分布式边缘流量清洗架构,将攻击流量拦截在远离源站的网络边缘。企业可将业务域名接入具备应用层防护能力的CDN或云清洗平台,通过智能DNS调度将所有访问流量引导至分布在全球各地的边缘防护节点,由边缘节点先对流量进行第一轮清洗。在边缘防护节点上,可配置多重基础校验规则:针对首次访问的客户端,返回包含动态验证逻辑的JavaScript代码或Cookie挑战,正常浏览器环境可在毫秒级完成计算并返回正确校验值,而绝大多数CC攻击工具因不具备完整的浏览器渲染能力,无法通过校验从而被直接拦截;基于客户端的屏幕分辨率、时区、插件列表、Canvas指纹等信息生成唯一的客户端标识,对存在异常行为的指纹账号进行全节点拦截,破解攻击方利用代理池分散IP的规避手段;同时结合业务正常流量基线,配置单IP、单指纹的请求频率限制规则,对短时间内发起大量请求的客户端直接临时拉黑。分布式边缘节点的集群架构还具备弹性扩容能力,可随时根据攻击流量规模调整节点资源,避免单点过载,确保正常用户的访问始终能得到就近响应。
第二道防线是源站侧的多层校验与资源隔离机制,用于应对少量绕过边缘防护的攻击流量。企业可在源站前端部署Web应用防火墙(WAF),作为连接外部流量与源站的唯一入口,配置更精细化的防护规则:区别于传统的IP维度限流,WAF可基于会话维度进行频率控制,即便是不同IP的请求,只要对应同一会话标识或设备标识,一旦短时间内请求量超过阈值就会触发拦截或人机验证;当业务接口的请求量突增超过预设的业务峰值阈值时,自动开启触发式人机验证,通过滑块验证、点选验证、行为验证等方式进一步区分真实用户与自动化攻击程序。企业需要对源站的资源进行隔离部署:将静态资源(图片、、静态页面)全部托管至对象存储与CDN节点,不再占用源站服务器资源;将不同业务模块部署在独立的服务器集群中,搭配数据库读写分离、缓存集群等架构,避免某一个业务接口被攻击时连累整个系统崩溃;此外还需配置服务器连接数限制、请求超时机制等基础防护规则,防止攻击请求占满服务器的连接池与线程池,从基础设施层面提升源站的抗攻击韧性。
第三道防线是业务逻辑层的内生防护设计,从业务本身的流程规则出发压缩攻击的生存空间。针对登录、注册、短信发送、优惠券领取、下单支付等高频被攻击的业务接口,企业可在开发阶段就嵌入防护逻辑:例如登录接口限制同一账号10分钟内最多尝试5次密码,失败后临时锁定账号并要求二次验证,同时限制同一设备标识10分钟内最多尝试10次不同账号的登录,从账号和设备两个维度阻断撞库式CC攻击;针对查询类接口引入缓存机制,将高频查询的结果提前缓存至Redis等内存数据库中,绝大多数请求直接由缓存返回,无需访问后端数据库,大幅降低源站的计算压力。对于面向APP或小程序的业务接口,还可引入请求签名机制,由客户端根据时间戳、用户标识、请求参数等信息按照约定的加密算法生成签名,服务端接收到请求后先校验签名的有效性与时间戳的有效期,签名错误或时间戳超出5分钟窗口的请求直接被拒绝,由于攻击方无法获取签名生成的密钥与规则,伪造的请求会被全部拦截。
企业还需要建立智能化的安全运营与应急响应体系,实现防护能力的持续迭代优化。通过长期收集业务的正常流量数据,建立包含请求量、接口占比、地域分布、访问路径、停留时长等多维度特征的业务流量基线,结合机器学习算法构建AI异常检测模型,自动识别偏离正常行为模式的攻击流量,即便是攻击方采用不断变换请求特征的新型CC攻击手段,也能通过行为特征的异常被精准识别。定期开展CC攻击攻防演练,模拟不同类型、不同规模的攻击场景,测试防护体系的有效性与响应速度,及时发现防护短板并优化规则。同时建立分级应急响应机制,根据攻击流量规模、业务受影响程度将攻击事件分为不同等级,对应自动化处置、人工介入、业务降级等不同的处置流程,攻击结束后及时复盘攻击的来源、特征、防护效果,更新防护规则库,确保防护能力跟上攻击手段的迭代速度。
CC攻击防护从来不是一劳永逸的工程,而是技术、运营与业务深度融合的动态过程,只有构建从边缘到源站、从技术到业务的全链路纵深防护体系,才能在不断变化的网络威胁中保障业务的稳定运行,为用户提供可靠的服务体验。