DDoS防护配置实操全流程教程 从基础设置到防护优化

在当前数字化业务全面上云的背景下,分布式拒绝服务(DDoS)攻击早已从早期的黑客炫技手段演变为竞争对手恶意打压、黑产团伙敲诈勒索的常规武器,无论是承载用户交易的电商平台、支撑实时交互的游戏服务器,还是面向企业客户的SaaS服务系统,都可能随时遭遇从几Gbps到数百Gbps不等的攻击流量,一旦防护失当轻则导致业务卡顿、用户流失,重则造成核心数据泄露、长时间停服的重大损失。对于绝大多数中小微企业和独立开发者而言,无需盲目采购顶配防护资源,只要做好分层配置、精细化调优,就能以较低成本抵御绝大多数常见的DDoS攻击。
配置防护的首要前提是完成资产盘点与攻击面收敛,这一步往往被很多运维人员忽略,却直接决定了后续防护的有效性和成本。首先要全面梳理所有公网暴露资产,包括云服务器公网IP、负载均衡VIP、绑定的一级和子域名、所有开放的TCP/UDP端口,再按照核心业务、次核心业务、非核心业务做标注,比如主站服务、支付接口、用户登录系统属于核心资产,内部测试环境、运营后台、数据库管理页面属于非核心资产。针对非核心资产,优先关闭公网访问权限,通过内网VPN、堡垒机等方式接入,确需公网开放的要配置严格的IP白名单,仅允许指定办公IP访问;针对端口层面,要关停所有不必要的服务端口,比如Web业务仅保留80、443端口,SSH、RDP等远程管理端口改为非默认端口并限制访问来源,避免全端口暴露给公网,从源头压缩攻击方的可利用靶点,减少不必要的防护资源消耗。
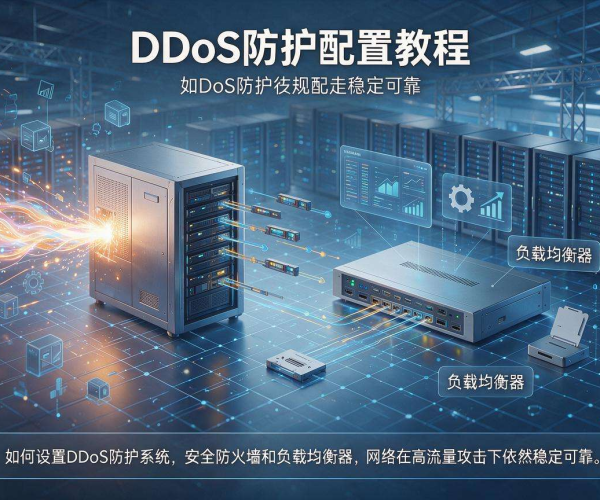
完成攻击面收敛后,即可进入基础网络层DDoS防护规则配置,这一层主要应对SYN Flood、UDP Flood、ICMP Flood等流量型攻击,这类攻击的核心特征是通过海量无效数据包耗尽服务器带宽或系统连接资源。如果使用云厂商的高防IP或云防火墙服务,首先要合理设置流量清洗触发阈值,不要直接采用系统默认的高阈值,要参考自身业务过去30天的历史峰值带宽,按照日常峰值的1.2到1.5倍设置清洗触发线,比如业务日常公网峰值带宽为200Mbps,可将清洗阈值设为300Mbps,既避免正常业务高峰流量被误清洗导致用户访问异常,又能在攻击发生时第一时间触发流量清洗机制。随后要开启基础攻击防护的核心规则,包括针对SYN Flood的SYN Cookie防护,通过校验请求合法性减少半开连接对系统资源的占用;针对UDP Flood的速率限制规则,非必要的UDP服务直接封禁,确需开放的VoIP等服务按单个源IP设置每秒包数阈值;针对ICMP Flood的包过滤规则,除业务必需的监控探测外,限制单个IP每秒ICMP包数不超过10个,同时开启畸形包过滤功能,自动丢弃带有非法TCP标志位、无效IP碎片的恶意数据包,从网络层拦截90%以上的常见流量型攻击。
接下来要完成应用层DDoS防护的精细化配置,这一层主要应对CC攻击(HTTP Flood)等应用层资源耗尽型攻击,这类攻击的流量往往不会特别大,甚至低于业务正常峰值,但会模仿正常用户的请求逻辑调用高消耗接口,直接打垮应用服务的处理能力,也是当前中小业务最常遭遇的攻击类型。配置时首先要开启基础会话验证机制,针对首次访问的用户请求,先下发JavaScript跳转验证或无感的人机校验,拦截无法执行前端逻辑的自动化攻击脚本,这一规则可以拦截绝大多数初级CC攻击。其次要配置分场景的访问频率限制规则,针对图片、CSS、JS等静态资源可适当放宽访问阈值,针对登录、注册、搜索、支付等资源消耗较高的动态接口,要设置严格的单IP访问频率限制,比如单个IP每分钟访问登录接口的次数不得超过5次,超出后直接拉黑15分钟,同时结合User-Agent、Referer等请求头特征,过滤掉不带合法Referer、UA特征异常的恶意请求。如果业务仅面向特定地区提供服务,还可以配置地域封禁规则,直接拦截非服务区域的IP访问请求,比如仅面向国内用户的电商平台可封禁所有海外IP段,大幅减少攻击来源的覆盖范围。针对HTTPS加密业务,要提前在防护节点中配置SSL证书并开启SSL卸载功能,让防护系统可以解密HTTPS流量并做深度内容检测,避免攻击方利用加密流量绕过防护规则。
最后要做好防护策略的持续迭代与应急联动配置,DDoS防护不是一劳永逸的一次性配置,需要随着业务变化和攻击手段升级持续调整。首先要打通防护日志与自身的监控告警系统,设置多维度的告警规则,比如当攻击流量超过基础防护带宽、单小时拦截IP数突增、业务响应延迟超过阈值时,第一时间通过短信、电话通知运维人员跟进处置。其次要定期开展防护效果验证,在业务低峰期通过合规的压力测试工具模拟不同类型的DDoS攻击,验证防护规则的拦截效果,同时排查是否存在正常用户请求被误拦截的情况,及时调整阈值和白名单规则。另外要配合CDN服务构建多层防护体系,将所有静态资源、可缓存的动态内容全量接入CDN,让CDN边缘节点承接绝大多数用户访问和攻击流量,源站仅保留不可缓存的核心接口对外暴露,进一步降低源站遭受直接攻击的风险。很多企业在配置DDoS防护时容易陷入“唯带宽论”的误区,认为只要买了足够大的防护带宽就能高枕无忧,实际上大量应用层攻击根本不会触发流量清洗阈值,却能直接打垮业务服务,只有从攻击面收敛、网络层防护、应用层精细化规则到应急响应形成完整的防护闭环,才能真正构建起抵御DDoS攻击的坚实屏障,保障业务的长期稳定运行。