慢速连接攻击防护关键技术与实战应对策略解析

在企业数字化业务持续扩张、网络流量结构日趋复杂的当下,分布式拒绝服务攻击的形态也在不断迭代演化,不同于以流量洪峰为核心特征、容易通过带宽阈值触发告警的传统DDoS攻击,慢速连接攻击凭借低速率、高隐蔽性、高度贴近正常用户行为的特点,正在成为越来越多企业业务系统面临的隐形威胁,甚至不少企业在业务出现间歇性卡顿、用户连接堆积、新请求无法建立的故障时,仍无法第一时间识别出攻击正在发生,最终造成不必要的业务损失。
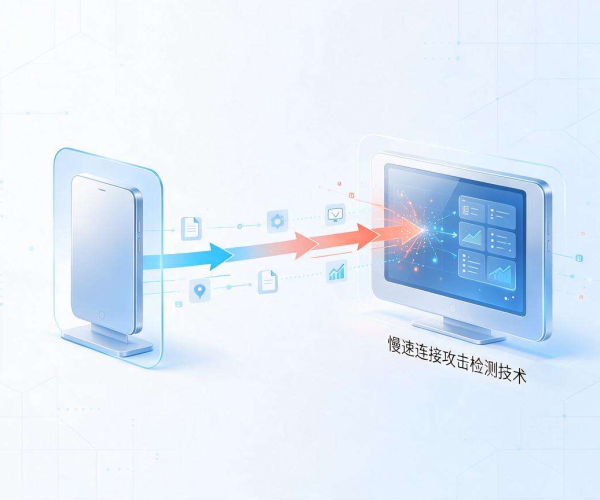
慢速连接攻击本质上是一种针对应用层连接资源的耗尽型攻击,它并不追求打满目标的带宽入口,而是通过与服务器建立大量长期处于“半完成”状态的连接,占用服务器的连接池资源、内存与进程资源,最终导致服务器无法响应正常用户的合法请求。目前常见的慢速连接攻击主要分为三类:第一类是Slowloris型攻击,攻击者会与服务器建立TCP连接后,以极慢的速度发送不完整的HTTP请求头,甚至故意每隔几十秒才发送一个字节的请求头内容,由于Web服务器默认会等待请求头接收完成后再处理请求,这类半完成的连接会一直占用服务器的连接资源,直到连接数达到上限;第二类是Slow POST型攻击,攻击者会发送完整的HTTP请求头,同时声明一个较大的Content-Length值,随后以极低的速率发送请求体内容,让服务器始终处于等待请求体接收完成的状态;第三类是Slow Read型攻击,攻击者在发送正常请求后,通过调整TCP窗口大小、极低速率读取响应数据的方式,拖着连接不释放,同样会耗尽服务器的连接资源。由于单条攻击连接的流量通常只有几KB甚至几十字节,整个攻击过程的总流量可能远低于传统DDoS的告警阈值,甚至和弱网环境下的正常用户行为高度相似,因此很难被传统基于流量阈值的防护设备识别。
这种“低流量、高杀伤”的特性,让慢速连接攻击的防护成本远高于攻击成本——攻击者仅需一台普通服务器配合代理IP池,就能发起数千甚至上万条慢速连接,足以打垮大部分没有做专门防护的中小站点。对于不同行业的企业而言,慢速连接攻击带来的影响各有不同:电商平台在大促、直播带货等流量高峰时段遭遇慢速连接攻击时,会导致大量正常用户无法进入商品页、无法提交订单,直接造成交易流水的损失,甚至引发用户投诉与品牌口碑下滑;政务服务、医疗挂号等公共服务系统遭遇攻击时,会导致群众无法正常办理业务、患者无法预约挂号,直接影响公共服务的可及性与公信力;面向企业内部生产的业务系统若暴露在公网且防护不足,慢速连接攻击甚至可能导致生产调度、供应链管理等核心流程中断,给企业带来难以预估的生产损失。更值得警惕的是,不少攻击者会将慢速连接攻击与其他攻击手段结合使用,比如先用慢速连接消耗防护设备的连接资源,再配合流量型DDoS、漏洞扫描等手段发起复合攻击,进一步提升防护的难度。
针对慢速连接攻击的防护,需要构建多层协同的防护体系,首先要充分发挥边缘侧防护的“过滤网”作用,将绝大多数攻击拦截在离源站最远的位置。目前主流的云DDoS高防、CDN与Web应用防火墙(WAF)产品都已经集成了慢速连接检测能力,其核心检测逻辑并非依赖流量阈值,而是围绕连接的生命周期、报文发送规律、请求完整性等维度设置多维度规则,比如当一条TCP连接建立后超过10秒仍未发送完整的HTTP请求头,或是POST请求的body发送速率持续低于每秒5字节且超过15秒,系统就会自动判定为异常连接并主动断开。除此之外,边缘防护节点还可以通过被动挑战机制过滤攻击连接,比如向新建立的连接下发JavaScript验证、人机识别验证码或Cookie挑战,能够正常完成挑战的客户端会被标记为合法用户,反之则直接拦截,这种方式能够有效过滤掉绝大多数没有完整浏览器或客户端逻辑的攻击程序,同时尽量减少对正常用户的影响。
在源站服务器与网络层面,针对性的参数优化同样能够大幅提升慢速连接的抵御能力。对于Web服务器而言,可以根据业务场景合理调整请求超时参数,比如将Nginx的client_header_timeout、client_body_timeout从默认的60秒调整为10到20秒,同时启用limit_conn模块限制单个IP地址的最大并发连接数,从源头控制单个IP能够占用的连接资源;对于Apache服务器则可以启用mod_reqtimeout模块,动态调整请求接收的超时阈值,针对发送速率过慢的请求主动断开。操作系统层面也可以通过优化TCP参数降低攻击影响,比如调整tcp_fin_timeout减少TIME_WAIT状态连接的存活时间,启用tcp_syncookies应对半连接队列溢出问题,同时调整tcp_keepalive_time参数,让系统更快识别并断开长期无有效数据传输的空闲连接。企业还可以逐步推广HTTP/2、HTTP/3等新一代应用层协议,这类协议支持单连接多路复用,正常用户仅需一条连接就能完成多个请求的交互,能够在同等业务规模下大幅降低服务器的连接负载,间接提升连接资源耗尽的门槛。
业务层面的精细化管控,同样是慢速连接防护的重要环节。企业可以在业务网关层为不同接口设置差异化的连接规则,比如针对登录、支付、提交订单等核心交互接口,设置更严格的请求超时时间与连接数配额,同时要求请求必须携带业务侧生成的合法令牌(Token),没有有效令牌的连接会被直接拒绝,避免攻击者针对无鉴权接口发起大量慢速连接。对于有明确用户身份的业务系统,还可以基于设备指纹、用户行为画像构建异常识别模型,比如某个用户账号或设备连续多次出现请求发送速率过慢、连接长时间挂起的情况,就临时限制其连接权限,无需等到连接资源耗尽就能提前拦截风险。针对API服务场景,企业还可以通过API网关为每个应用分配独立的连接池配额,即便某个应用对应的接口被攻击,也不会耗尽整体的连接资源,避免故障范围扩散。
除了被动的防护规则,企业还需要建立主动的监测与应急响应机制,定期梳理业务的正常连接基线,比如日常时段的并发连接数、单连接平均存活时长、请求平均发送速率等指标,一旦发现连接数大幅上涨但总流量没有同步增长、长连接占比异常提升等特征,就要第一时间排查是否存在慢速连接攻击。针对当前慢速连接攻击不断演化、攻击者使用代理池分散IP、模拟正常用户行为的新趋势,基于机器学习的智能防护也正在成为主流,通过对海量正常用户行为与攻击样本的训练,AI模型能够识别出传统规则无法发现的异常行为模式,比如攻击请求的时间间隔分布、请求头字段的排列规律、TCP报文的交互特征等,即便攻击者不断更换IP、调整攻击速率,也能从整体行为特征中识别出攻击痕迹。
总体而言,慢速连接攻击的防护从来不是某一台设备、某一层防护就能解决的问题,它需要企业从边缘防护、主机配置、业务逻辑到监测响应的全链路协同,同时还要在安全防护与用户体验之间找到平衡——既不能因为防护规则过于严格影响弱网用户的正常访问,也不能因为追求体验而放松防护阈值。只有结合自身业务场景持续优化防护规则、定期开展攻防演练,才能在隐形的攻击威胁面前筑牢防线,保障业务的持续稳定运行。