CDN防DDoS攻击配置核心要点与实操指南

在数字经济深度渗透的当下,企业的电商交易平台、在线直播系统、SaaS服务门户等核心业务高度依赖公网访问链路的稳定性,而DDoS攻击作为成本最低、破坏力最强的网络威胁之一,早已从早期单纯的流量洪水演变为流量型、应用型、协议型混合的复杂攻击模式,传统单节点的流量清洗设备与本地防火墙往往难以应对T级别的峰值攻击,依托分布式节点架构的CDN防护体系逐渐成为企业构建网络安全防线的核心选择。
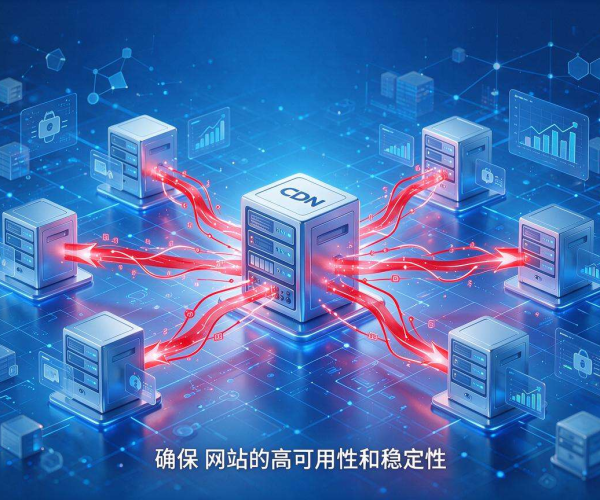
做好CDN防DDoS配置的第一步是筑牢接入层基础防护体系,核心目标是彻底隐藏源站真实IP,在边缘节点构建第一道流量过滤屏障。很多企业在初始配置时仅接入了业务主域名,却忽略了后台管理接口、API服务子域名、测试环境域名的防护,导致攻击者可以通过子域名探测、历史解析记录反查等方式获取源站真实IP,直接绕过CDN防护发起攻击。正确的基础配置应当将所有对外提供服务的根域名、子域名、泛域名全部纳入CDN防护范围,同时关闭源站服务器的公网直接解析,仅保留CDN节点的回源访问权限——企业可以从CDN控制台获取官方的回源IP段列表,在源站的安全组、硬件防火墙、云服务器防火墙层面配置规则,仅允许这些IP段访问80、443等业务端口,从物理层面切断攻击者直达源站的路径。除此之外,基础层的流量阈值配置也必不可少,企业需要根据自身业务的日常峰值流量、请求量设置单节点入向流量告警阈值与清洗触发阈值,通常将阈值设置为日常峰值的1.5倍到2倍,当流量超过阈值时自动触发边缘节点的流量清洗机制,同时针对单IP的基础访问频率限制进行配置,例如普通页面单IP每分钟访问次数限制在200次以内,避免大规模僵尸网络的基础扫描与低频CC攻击打满边缘节点的连接资源。
完成基础配置后,企业需要结合自身业务特征配置七层精细化防护规则,这是抵御应用型DDoS攻击(即CC攻击)的核心环节。首先要做业务路径的梳理与分层防护,例如电商平台的正常用户访问路径通常为“首页-商品列表页-商品详情页-下单页-支付接口”,攻击流量往往会直接跳过高权重的业务接口发起请求,因此可以在CDN控制台配置访问路径关联校验规则,要求访问下单、支付等核心接口的请求必须携带至少2个前置页面的访问Cookie或Referer记录,不符合路径逻辑的请求直接触发人机验证或拦截。其次是基于请求特征的精细化过滤,企业可以统计正常业务的UA特征、Referer特征,例如企业自身的APP访问有专属的UA标识,那么针对API接口的请求可以配置仅允许携带官方UA的请求通过,其余UA的请求全部弹验证;针对没有任何Referer的裸请求,若业务场景中不存在直接访问接口的需求,可以直接配置拦截策略。地域封禁与威胁情报联动也是性价比极高的配置方式,若企业业务仅面向国内用户提供服务,可以直接封禁海外所有IP段的访问,能够过滤掉至少30%以上的境外攻击流量,同时开启CDN平台内置的恶意IP库、僵尸网络IP库、爬虫IP库的联动拦截,借助平台的全局威胁情报能力在边缘节点直接拦截已知恶意IP的访问。针对三层四层的协议型攻击,还需要配置SYN Cookie机制、UDP报文限速、ICMP报文过滤规则,以及畸形报文丢弃策略,例如携带非法TCP标志位的报文、长度异常的IP报文直接在边缘节点丢弃,避免这些无效流量占用带宽与计算资源。
CDN的边缘防护并非孤立存在,需要与弹性扩容机制、源站防护体系形成协同,才能应对超大规模的DDoS攻击。首先是弹性防护带宽的合理配置,很多企业为了控制成本仅购买了匹配日常峰值的基础防护带宽,当遇到超过基础带宽的大流量攻击时,CDN服务商往往会触发黑洞封堵机制导致业务中断,因此企业应当根据自身业务的重要性与攻击风险等级,配置相当于日常峰值流量3到5倍的弹性防护带宽,弹性带宽按实际攻击产生的用量计费,既能够控制日常成本,又能在攻击发生时保障业务不被封堵。其次是回源链路的优化与多源站协同配置,企业应当启用CDN的专属回源通道,避免回源流量经过公网传输时被攻击,同时配置主源站与备源站的自动切换机制,设置源站健康检查规则,当主源站的响应超时率超过10%、错误率超过15%时,自动将回源流量切换到备源站,避免源站被打垮后业务完全不可用。除此之外,还需要打通CDN防护体系与源站WAF、防火墙的数据联动通道,例如源站的WAF检测到某个IP正在进行SQL注入或恶意爬取时,可以通过API接口将该IP同步到CDN的黑名单中,在边缘节点直接拦截,无需等流量到达源站才处理;反之CDN检测到的高风险IP也可以同步给源站的防护设备,形成边缘到源站的多层防护闭环。
从本质上看,CDN防DDoS的核心逻辑是用分布式的边缘节点分散攻击流量,结合精细化的规则过滤无效请求,最终将攻击拦截在距离用户最近的边缘层,避免攻击流量直达源站。企业在配置过程中不能盲目照搬通用方案,而要结合自身的业务特征、用户群体、风险等级进行定制化调整,同时建立常态化的规则迭代与应急响应机制,定期开展攻防演练验证防护效果,才能在不断迭代的DDoS攻击面前保障业务的连续稳定运行,为用户提供可靠的访问体验。