CDN证书配置全流程实操教程及常见问题解答

在当前网络安全合规要求不断提升、用户对访问体验敏感度持续走高的背景下,为CDN加速域名配置SSL证书实现HTTPS加密传输,已经成为网站、小程序、APP等线上业务的标配操作,它不仅能有效防止数据在传输过程中被劫持、篡改、窃听,还能借助HTTP/2等协议特性提升加载速度,同时满足搜索引擎权重提升、小程序上架审核等各类合规要求。
正式开展CDN证书配置前,需要先确认三项核心前置条件是否满足,避免配置过程中出现卡壳。首先是域名合规要求,若使用中国大陆境内的CDN节点,加速域名必须已完成ICP备案,部分厂商还要求完成备案,境外CDN节点则无备案要求,但需确保域名所有权归属清晰。其次是CDN接入状态,需要提前将目标加速域名添加至CDN服务商的域名管理列表,并完成CNAME解析验证,确保域名的流量已经正常调度至CDN节点,否则证书配置后无法直接生效。最后是SSL证书文件准备,用户可以根据自身业务需求选择合适的证书类型,个人站点、小型应用可选用DV级免费证书,比如Let's Encrypt、各大云厂商提供的免费SSL证书,企业级业务对身份验证要求高的可选择OV或EV级付费证书;证书格式需匹配CDN服务商要求,绝大多数厂商支持PEM格式,即包含以“-----BEGIN CERTIFICATE-----”开头的公钥文件,和以“-----BEGIN PRIVATE KEY-----”开头的私钥文件,若手中是PFX、P12等其他格式的证书,可通过OpenSSL工具进行格式转换,转换时需注意移除私钥的密码保护,否则CDN节点无法正常解密握手请求。
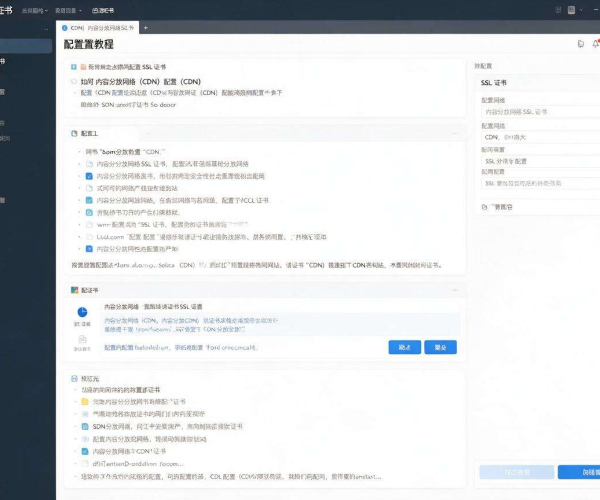
完成前置准备后,即可进入CDN控制台开展配置操作,不同服务商的入口路径略有差异,但核心逻辑基本一致。以国内主流云厂商为例,首先登录CDN服务控制台,在左侧导航栏找到“域名管理”模块,在域名列表中找到需要配置证书的目标加速域名,点击域名右侧的“管理”或“配置”按钮进入详情页。在详情页的配置分类中找到“HTTPS配置”或“安全配置”板块,即可看到证书配置的开关与上传入口。若用户的证书已经托管在对应云厂商的SSL证书服务中,可直接选择“选择已有证书”,在下拉列表中找到匹配的证书一键关联;若为本地保存的证书,则选择“手动上传证书”,分别将公钥内容、私钥内容粘贴到对应的输入框中,部分厂商还会要求填写证书备注信息方便管理。这里需要特别注意证书链的完整性,很多用户只上传了服务器证书,遗漏了中间CA证书,会导致移动端、旧版本浏览器访问时提示“证书不安全”,正确的做法是将服务器证书放在最前面,中间证书依次拼接在后方,根证书一般无需上传,拼接时要确保每个证书的开头、结束标识完整,没有多余的空格或换行。
上传证书并开启HTTPS服务后,还可以根据业务需求配置一系列关联优化功能,进一步提升安全性与访问速度。第一项是强制HTTPS跳转,开启后所有HTTP请求会通过301或302状态码重定向至HTTPS地址,避免用户通过明文协议访问带来的安全风险,跳转方式推荐选择301永久重定向,更有利于搜索引擎权重传递。第二项是HTTP/2协议开启,相比传统的HTTP/1.1,HTTP/2支持多路复用、头部压缩等特性,能显著提升HTTPS场景下的页面加载速度,目前主流浏览器与CDN厂商均已全面支持该协议。第三项是OCSP装订配置,开启后CDN节点会主动向CA机构获取证书的吊销状态信息,并在TLS握手时一并返回给用户端,省去了用户端自行查询OCSP服务器的步骤,既能缩短握手时间,也能避免OCSP查询被劫持的风险。第四项是TLS版本与加密套件配置,建议将最低TLS版本设置为1.2,关闭已被证明存在安全漏洞的TLS1.0、TLS1.1版本,加密套件则优先选择前向安全的算法组合,平衡安全性与兼容性。对于有更高安全要求的业务,还可以开启HSTS配置,设置合适的max-age有效期,让浏览器在有效期内强制使用HTTPS访问站点,进一步减少HTTP劫持的可能性,但开启HSTS前需确认全站HTTPS已稳定运行,避免因配置错误导致用户无法访问。
完成所有配置后,需要及时验证配置是否生效,避免影响用户访问。最直观的验证方式是通过浏览器访问HTTPS地址,查看地址栏是否显示安全锁标识,点击安全锁查看证书的颁发者、有效期、匹配域名等信息是否与配置的证书一致。还可以通过命令行工具进行更细致的验证,比如使用curl命令查看响应头是否返回正确的状态码,强制跳转配置是否生效;使用openssl s_client命令查看证书链是否完整、TLS握手是否正常。如果配置后出现访问异常,可以从几个常见方向排查:一是证书域名不匹配,确认证书的通用名或备用名是否包含加速域名,泛域名证书仅支持同一级的子域名,比如*.example.com无法匹配a.b.example.com;二是证书链不完整,可通过第三方SSL检测工具在线检测证书链状态,补全遗漏的中间证书;三是私钥与证书不匹配,确认上传的私钥是否对应当前证书,可通过OpenSSL命令比对证书和私钥的公钥哈希值是否一致;四是配置生效延迟,CDN节点配置下发通常需要3到10分钟,若刚配置完无法访问可稍作等待,也可以清理本地DNS缓存后重试。
CDN证书配置并非一劳永逸,所有SSL证书都有固定的有效期,免费DV证书有效期通常为90天,付费证书有效期多为1到2年,一旦证书过期会直接导致用户访问时弹出安全警告,甚至完全无法访问。因此需要建立完善的证书续期机制,推荐优先将证书托管至CDN对应厂商的SSL证书服务中,开启自动续期与自动部署功能,到期前系统会自动申请新证书并更新至CDN节点,无需人工干预。如果使用的是第三方证书,可设置多渠道到期提醒,提前1到2周完成新证书的申请与替换,替换时建议先在少量节点灰度验证,确认无误后再全量下发,避免因证书问题导致业务故障。对于有技术能力的团队,还可以通过ACME协议结合CDN服务商的开放API,实现证书的自动申请、自动部署与自动续期,进一步降低运维成本。