多层纵深防护:构筑全方位、多层次的坚固安全防线

多层纵深防护是一种全面且系统的安全防护策略,它犹如坚固的城堡防线,从多个层面、多个维度对目标进行保护,旨在抵御各种潜在的威胁,确保安全的可靠性和持续性。
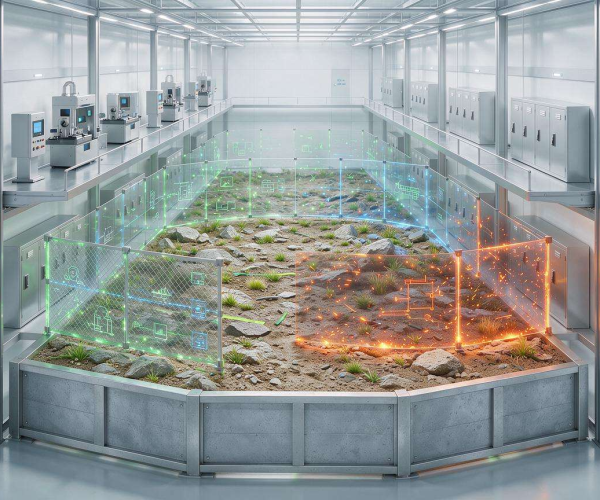
在当今数字化时代,各类信息和系统面临着层出不穷的风险与挑战。多层纵深防护正是应对这些复杂情况的有效手段。它涵盖了物理层面的防护。例如,在重要设施或场所周围设置坚固的围墙、门禁系统以及监控摄像头等。这些物理屏障能够在一定程度上阻挡非法入侵,起到第一道防线的作用。围墙可以限制未经授权人员的随意进入,门禁系统则能精确控制人员的进出权限,只有持有合法凭证的人员才能通行。监控摄像头更是时刻警惕着周围的一举一动,一旦发现异常情况能够及时发出警报并记录相关信息。
网络层面的防护同样至关重要。防火墙作为网络安全的基础防线,能够阻止外部非法网络流量的进入,对内部网络起到隔离和保护作用。它可以根据预设的规则,过滤掉恶意的数据包,防止黑客攻击、病毒传播等。入侵检测系统(IDS)和入侵防范系统(IPS)则进一步加强了网络防护。IDS能够实时监测网络中的异常行为,如异常的流量模式、频繁的连接尝试等,并及时发出警报。IPS不仅能检测到入侵行为,还能主动采取措施阻止攻击,如阻断恶意 IP 地址的连接等。加密技术也是网络防护的关键一环。通过对数据进行加密处理,即使数据在传输过程中被截取,攻击者也无法获取其中的敏感信息。
应用层面的防护也不容忽视。对于各类应用程序,需要进行严格的安全检测和漏洞管理。定期更新应用程序的补丁,修复可能存在的安全漏洞,防止攻击者利用这些漏洞进行恶意操作。对应用程序的访问权限进行精细管理,确保只有授权用户能够访问特定的功能模块。例如,银行的网上银行系统,会对用户的登录认证进行多重验证,如密码、短信验证码、指纹识别等,以确保只有合法用户能够登录并进行操作。
数据层面的防护更是核心所在。数据备份是数据防护的重要措施之一。定期将重要数据备份到多种存储介质上,并分别存储在不同的地理位置。这样,即使遇到自然灾害、硬件故障或数据被恶意篡改等情况,也能够及时恢复数据。数据加密也是保护数据安全的关键。采用先进的加密算法对数据进行加密,使得数据在存储和传输过程中都以密文形式存在。只有经过授权的用户使用正确的密钥才能解密数据,从而保证数据的保密性和完整性。
多层纵深防护并非是各个层面防护的简单叠加,而是一个有机的整体,各层面之间相互协作、相互补充。例如,当网络层面的防火墙检测到异常流量时,会及时通知入侵检测系统进行进一步分析和处理。如果入侵检测系统确认是恶意攻击,会联动入侵防范系统采取阻断措施。应用层面的安全防护也会根据网络层面的情况进行相应调整,如限制异常来源的用户访问权限等。
多层纵深防护策略通过从物理、网络、应用和数据等多个层面构建起全方位的安全防线,能够有效地抵御各种复杂的安全威胁,为信息系统和重要设施提供可靠的安全保障,确保其在安全稳定的环境下运行。