CC攻击下Cookie验证机制的剖析与应对策略

CC攻击是一种常见的网络攻击方式,它通过向目标服务器发送大量伪造的请求,耗尽服务器资源,导致服务器无法正常响应合法用户的请求。而Cookie验证则是一种常用的身份验证机制,用于确保用户在网站上的身份安全。在这篇文章中,我们将深入探讨CC攻击与Cookie验证之间的关系,以及如何有效地防范CC攻击对Cookie验证的影响。
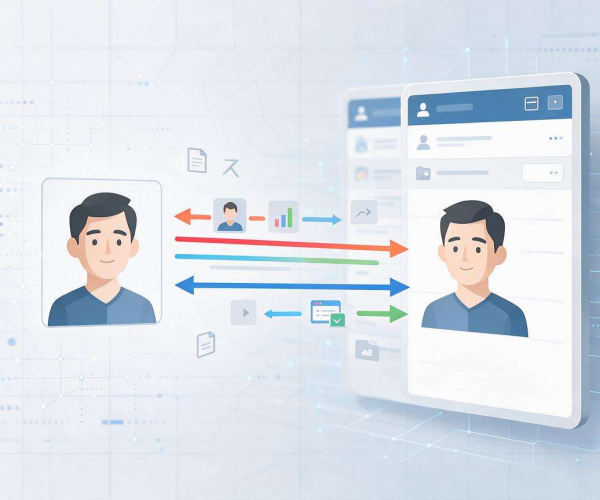
CC攻击的原理是利用大量的僵尸网络或肉鸡,向目标服务器发送海量的HTTP请求。这些请求通常是伪造的,模拟真实用户的行为,但实际上并没有真正的用户在操作。攻击者通过控制这些请求的频率和数量,使服务器不堪重负,最终导致服务器崩溃或无法正常提供服务。
Cookie验证是一种在Web应用中广泛使用的身份验证方式。当用户登录网站时,服务器会生成一个唯一的Cookie,并将其发送给客户端。客户端在后续的请求中会携带这个Cookie,服务器通过验证Cookie的有效性来确认用户的身份。Cookie验证的优点是简单易用,能够有效地跟踪用户的会话状态,但也存在一定的安全风险。
CC攻击对Cookie验证的影响主要体现在两个方面。大量的伪造请求可能会导致服务器资源耗尽,使得服务器无法正常处理Cookie验证请求。这可能会导致用户无法登录或在网站上进行正常的操作,影响用户体验。攻击者可能会利用CC攻击来获取用户的Cookie信息。通过分析大量的请求,攻击者有可能从中提取出有效的Cookie,从而冒充合法用户进行操作,造成用户信息泄露和安全损失。
为了防范CC攻击对Cookie验证的影响,我们可以采取以下几种措施。加强服务器的防护能力。可以使用防火墙、入侵检测系统等工具,对异常的请求进行过滤和拦截。优化服务器的配置,提高服务器的处理能力,使其能够更好地应对大量的请求。采用验证码机制。在用户登录或进行重要操作时,增加验证码的验证环节,以确保操作的真实性。验证码可以是图片验证码、短信验证码等形式,有效地防止机器人自动发送请求。还可以使用分布式拒绝服务(DDoS)防护服务,借助专业的防护平台来抵御CC攻击。
对于Cookie的管理也需要格外谨慎。服务器应该对Cookie进行加密处理,确保其在传输过程中的安全性。设置合理的Cookie过期时间,避免Cookie被长时间缓存而增加被攻击的风险。定期更新Cookie的内容,使其具有一定的时效性,降低被破解的可能性。
在应用层面,还可以通过负载均衡技术来分散请求压力。将用户的请求均匀地分配到多个服务器上,避免单个服务器承受过多的负载。这样即使遭受CC攻击,也能保证部分服务器正常运行,维持网站的基本服务。
网站开发者要时刻关注网络安全动态,及时了解最新的攻击手段和防范方法。不断更新网站的安全策略和代码,修复可能存在的安全漏洞,以应对日益复杂的网络攻击环境。
CC攻击对Cookie验证构成了严重的威胁,但通过采取有效的防范措施,我们可以降低这种威胁的影响,保障用户的身份安全和网站的正常运行。在网络安全领域,持续的监测、及时的响应和不断的改进是应对各种攻击的关键,只有这样,才能为用户提供一个安全可靠的网络环境。