CC防护策略配置:保障网络安全的关键举措

CC防护策略配置是保障网络安全稳定运行的关键环节。在当今数字化飞速发展的时代,网络攻击手段层出不穷,其中CC攻击因其隐蔽性和高频率的特点,给众多网站和应用带来了巨大的安全威胁。因此,精心配置有效的CC防护策略显得尤为重要。
CC防护策略配置需要全面深入地了解CC攻击的原理。CC攻击通常是通过模拟大量正常用户的请求,使目标服务器资源耗尽,从而导致服务器无法正常响应真实用户的请求。攻击者利用工具控制大量傀儡机,源源不断地向目标网站发送请求,这些请求可能涉及各种页面访问、表单提交等操作。为了应对这种攻击,我们首先要对网站的业务特点有清晰认知。不同类型的网站,如电商网站、新闻资讯网站、在线教育平台等,其用户行为模式和流量特征存在差异。例如电商网站在促销活动期间流量会大幅增长,且有较多的商品浏览、下单等操作;新闻资讯网站则主要是大量的页面浏览请求。基于对业务特点的把握,我们能更精准地识别正常流量与异常流量。
在CC防护策略配置中,流量监控是基础。通过部署专业的流量监控工具,实时监测网站的访问流量情况。我们可以设置流量阈值,当流量超过正常范围时发出预警。比如,统计每分钟的请求数量,若短时间内该数值急剧上升且远超日常平均水平,就可能预示着CC攻击的来临。分析流量的来源IP地址也是重要手段。若发现大量请求来自少数几个或一批异常的IP地址,很可能是攻击源。对于这些异常IP,可采取临时封禁措施,并持续跟踪其行为模式。
规则设置是CC防护策略的核心部分。可以根据请求的频率、请求内容的特征等制定规则。比如,限制同一IP在短时间内的请求次数,若超过设定次数则判定为异常请求并进行拦截。对于请求内容,检查是否包含异常的字符组合或不符合正常业务逻辑的请求格式。例如,正常的登录请求应该包含用户名和密码等必要信息,若出现大量无意义字符或格式混乱的请求,就可视为可疑。还可以针对不同的页面设置差异化的防护规则。像登录页面、支付页面等关键页面,对请求的审核更为严格,防止攻击者利用这些页面进行恶意操作。
行为分析也是CC防护策略配置中不可或缺的环节。通过分析用户的行为轨迹,判断是否符合正常的访问逻辑。比如,正常用户在浏览网站时通常会有一定的停留时间,会按照合理的页面跳转顺序进行操作。如果某个用户的请求在短时间内快速遍历大量页面,且停留时间极短,就可能存在异常。利用机器学习和人工智能技术,能够更智能地分析行为模式,不断优化防护策略。例如,通过对大量历史数据的学习,建立行为模型,自动识别新出现的异常行为模式,及时调整防护规则。
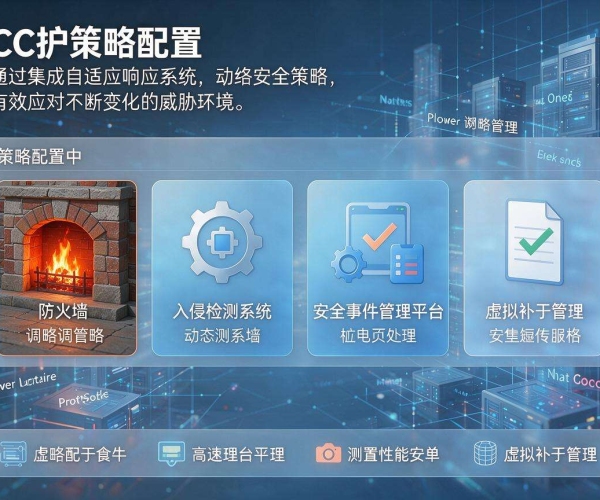
CC防护策略配置还需要与其他安全防护措施协同工作。例如,与防火墙配合,防火墙可以在网络层面阻止一部分非法流量进入服务器,减轻CC防护的压力。与入侵检测系统(IDS)或入侵防范系统(IPS)相结合,IDS/IPS能够实时监测网络中的异常行为,发现潜在的CC攻击迹象,并及时通知防护系统采取措施。定期更新防护策略也是至关重要的。随着网络攻击技术的不断演变,攻击者会不断尝试新的手段绕过现有防护。因此,我们要持续关注网络安全动态,及时调整和优化CC防护策略,以确保网站始终具备强大的抗攻击能力,为用户提供稳定、安全的网络服务环境。只有这样,才能在复杂多变的网络安全形势下,有效抵御CC攻击,保障网络系统的正常运行。