深入剖析HTTP Flood攻击原理、危害及防范策略

HTTP Flood攻击是一种针对网站的恶意攻击手段,近年来愈发猖獗,给众多企业和组织带来了巨大的损失。它利用HTTP协议的特性,通过大量伪造的HTTP请求来淹没目标服务器,使其无法正常处理合法用户的请求,从而导致网站瘫痪或服务中断。这种攻击不仅会影响网站的正常运营,还可能泄露用户信息,造成经济损失和声誉损害。因此,了解HTTP Flood攻击的原理和防范措施,对于保障网络安全至关重要。
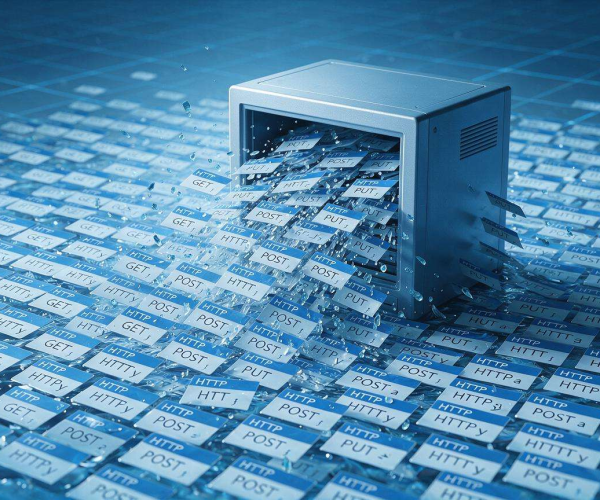
HTTP Flood攻击的原理并不复杂。攻击者首先会利用工具生成大量的HTTP请求,这些请求通常包含虚假的用户代理信息和随机的数据。然后,攻击者通过分布式拒绝服务(DDoS)技术,将这些请求发送到目标服务器的IP地址上。由于目标服务器无法区分真实用户和伪造的请求,会尝试处理所有请求,导致服务器资源耗尽,无法正常响应合法用户的请求。这种攻击方式类似于洪水泛滥,大量的请求如同洪水一般淹没了服务器,使其陷入瘫痪状态。
HTTP Flood攻击的危害不容小觑。对于企业来说,网站瘫痪可能导致业务中断,客户无法正常访问网站,从而影响销售额和客户满意度。攻击者还可能利用网站瘫痪的机会,进行其他恶意活动,如窃取用户信息、篡改网站内容等。对于机构和重要组织来说,网站瘫痪可能会影响其正常工作的开展,甚至导致信息泄露,给安全带来威胁。因此,防范HTTP Flood攻击是保障网络安全的重要任务。
为了防范HTTP Flood攻击,企业和组织可以采取多种措施。加强服务器的安全防护,设置合理的访问控制策略,限制单个IP地址的请求频率。采用CDN(Content Delivery Network)技术,将网站的流量分散到多个节点上,减轻源服务器的负担。还可以利用防火墙、入侵检测系统等安全设备,实时监测和防范异常流量。定期对服务器进行安全漏洞扫描,及时修复发现的问题,提高服务器的安全性。
除了技术手段,企业和组织还应加强员工的安全意识培训,提高员工对网络安全威胁的认识和防范能力。员工应避免在不安全的网络环境下访问公司网站,不随意点击可疑链接和下载不明来源的文件。企业还应建立健全的应急响应机制,一旦发生网站瘫痪等安全事件,能够迅速采取措施进行处理,减少损失。
HTTP Flood攻击是一种严重的网络安全威胁,给企业和组织带来了巨大的损失。为了防范这种攻击,企业和组织应采取多种措施,加强服务器的安全防护,采用CDN技术,利用安全设备进行监测和防范,同时加强员工的安全意识培训,建立健全的应急响应机制。只有这样,才能有效地保障网络安全,避免遭受HTTP Flood攻击的侵害。在当今数字化时代,网络安全至关重要,我们必须不断加强防范措施,应对日益复杂的网络安全威胁,确保网络的稳定运行和信息的安全。企业和组织应高度重视HTTP Flood攻击,将其纳入网络安全管理的重要范畴,持续关注网络安全动态,及时调整和完善防范策略,以应对不断变化的攻击手段。相关部门也应加强对网络安全的监管和力度,打击网络攻击行为,维护网络空间的安全和稳定。只有全社会共同努力,才能营造一个安全可靠的网络环境,让互联网更好地服务于经济社会的发展。