深入剖析DDoS攻击原理:如何利用海量请求瘫痪目标系统

DDoS攻击,即分布式拒绝服务攻击,是一种严重威胁网络安全的恶意行为。它通过利用大量受感染的计算机或设备组成的僵尸网络,向目标服务器发送海量请求,使服务器不堪重负,从而无法正常提供服务。
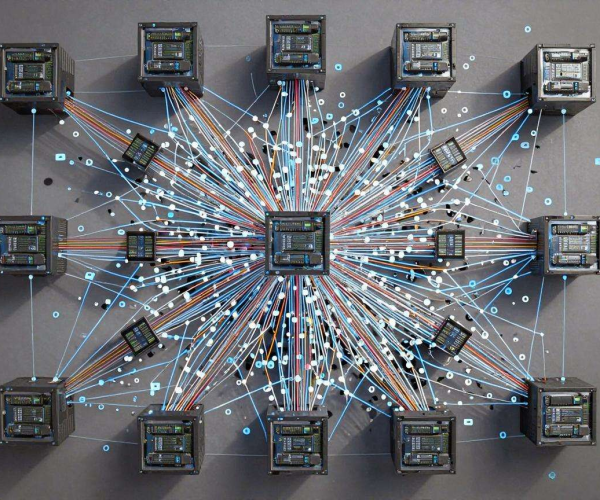
DDoS攻击的原理基于分布式系统的特性。攻击者首先会控制大量的计算机,这些计算机可能是通过恶意软件感染、弱密码漏洞或其他手段被入侵的。这些被控制的计算机组成了僵尸网络,攻击者可以远程指挥它们发起攻击。
在发起攻击时,僵尸网络中的计算机同时向目标服务器发送大量的请求。这些请求通常是正常的网络请求,但数量巨大,远远超出了服务器能够承受的范围。服务器接收到这些请求后,需要消耗大量的系统资源来处理它们,包括CPU、内存、网络带宽等。
随着请求数量的不断增加,服务器的资源逐渐耗尽,最终导致服务器无法正常响应新的请求。这就像是一条繁忙的高速公路突然涌入了大量的车辆,导致交通堵塞,无法正常通行。目标服务器可能会出现响应延迟、服务中断甚至完全瘫痪的情况,使得依赖该服务器的网站、应用程序或在线服务无法正常运行,给用户带来极大的不便,也给企业或组织造成巨大的损失。
DDoS攻击的类型多种多样,常见的包括UDP洪水攻击、ICMP洪水攻击、HTTP洪水攻击等。UDP洪水攻击通过向目标服务器发送大量的UDP数据包,使服务器的UDP端口资源耗尽;ICMP洪水攻击则是利用ICMP协议的特性,向目标服务器发送大量的ICMP请求,导致服务器忙于处理这些请求而无法正常工作;HTTP洪水攻击则是通过模拟正常用户的HTTP请求,向目标服务器发送大量的HTTP请求,消耗服务器的资源。
为了应对DDoS攻击,网络安全专家们采取了一系列的措施。其中包括使用防火墙、入侵检测系统(IDS)和入侵防御系统(IPS)等安全设备,实时监测和防范异常流量。这些设备可以识别出DDoS攻击的特征,并采取相应的措施来阻止攻击。
还可以采用流量清洗技术,对进入网络的流量进行分析和过滤,去除恶意流量,只允许正常流量进入服务器。服务器也可以进行优化和加固,提高自身的抗攻击能力。例如,增加服务器的带宽、优化服务器的配置、采用负载均衡技术等,以分散流量,减轻服务器的负担。
在网络安全领域,DDoS攻击与防御是一场持续不断的较量。攻击者不断寻找新的攻击方法和手段,而安全专家们则不断研发新的防御技术和策略。随着技术的不断发展,DDoS攻击的手段越来越复杂,防御的难度也越来越大。
为了更好地应对DDoS攻击,企业和组织需要加强网络安全意识,定期进行安全评估和漏洞扫描,及时发现和修复潜在的安全隐患。还需要与专业的网络安全服务提供商合作,共同构建完善的网络安全防护体系。只有这样,才能有效地抵御DDoS攻击,保障网络的安全稳定运行,为用户提供可靠的服务。
DDoS攻击是一种严重的网络安全威胁,其原理基于分布式系统的特性,通过大量僵尸网络发送海量请求来瘫痪目标服务器。了解其原理对于防范和应对这种攻击至关重要,各方需共同努力,不断提升网络安全防护能力。