有效防护SYN Flood攻击:保障网络安全稳定运行的关键举措

SYN Flood攻击防护是网络安全领域中至关重要的一环。在当今数字化时代,网络的广泛应用使得各种攻击手段层出不穷,SYN Flood攻击便是其中极具威胁的一种。它利用TCP协议的三次握手过程,通过向目标服务器发送大量伪造的SYN包,使服务器资源被耗尽,从而无法正常提供服务。这种攻击不仅会导致网站瘫痪、业务中断,给企业带来巨大的经济损失,还会严重影响用户体验,破坏网络的稳定性和可靠性。因此,如何有效地防护SYN Flood攻击成为了网络安全专家们亟待解决的重要问题。
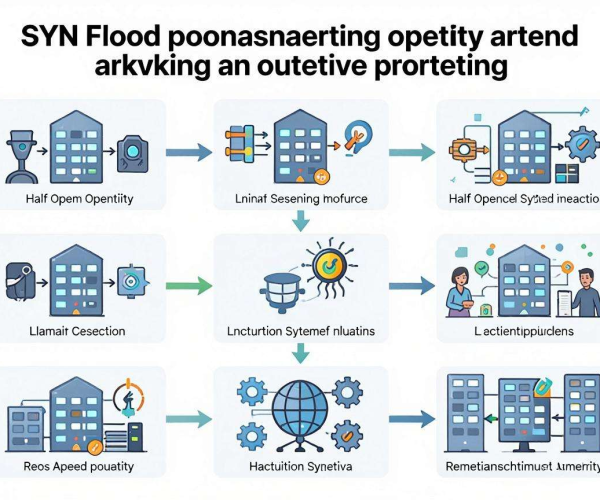
SYN Flood攻击的原理并不复杂。攻击者首先向目标服务器发送大量的SYN包,这些SYN包中的源IP地址是伪造的。服务器收到这些SYN包后,会为每个包分配一定的资源,并向源IP地址发送SYN+ACK包进行响应。由于源IP地址是伪造的,服务器无法收到攻击者的ACK包,于是这些未完成的连接就会在服务器上不断堆积,占用大量的系统资源,如内存、CPU等。当服务器资源耗尽时,就无法再正常处理合法用户的请求,导致服务中断。
为了防护SYN Flood攻击,业界采用了多种技术手段。其中一种常见的方法是SYN Cookies技术。SYN Cookies技术的核心思想是在服务器收到SYN包时,并不立即分配资源建立连接,而是根据SYN包中的信息生成一个特殊的Cookie值,并将其作为SYN+ACK包的一部分返回给客户端。当服务器收到客户端的ACK包时,通过验证Cookie值来判断该连接是否合法。如果验证通过,服务器才会分配资源建立连接。这种技术有效地避免了未完成连接在服务器上的堆积,从而提高了服务器的抗攻击能力。
另一种防护SYN Flood攻击的技术是黑名单技术。黑名单技术通过收集已知的攻击源IP地址,并将其加入黑名单中。当服务器收到来自黑名单中的IP地址的SYN包时,直接丢弃这些包,不再进行任何处理。这种技术简单直接,能够快速有效地阻止已知攻击源的攻击。黑名单技术也存在一定的局限性,因为攻击者可以通过伪造IP地址等手段绕过黑名单的检测。
除了上述技术手段外,还有一些其他的防护方法。例如,设置合理的TCP连接超时时间,当连接在一定时间内未完成三次握手时,服务器自动释放该连接所占用的资源;采用分布式拒绝服务(DDoS)防护设备,通过流量清洗等技术手段,对攻击流量进行识别和过滤,保护服务器免受攻击。
在实际应用中,单一的防护技术往往难以完全抵御SYN Flood攻击,因此需要综合运用多种技术手段,构建多层次的防护体系。还需要不断地对防护策略进行优化和调整,以适应不断变化的攻击环境。加强网络安全意识教育,提高用户对网络攻击的防范意识,也是保障网络安全的重要环节。
SYN Flood攻击防护是一项长期而艰巨的任务。随着网络技术的不断发展和攻击手段的日益复杂,我们需要不断地探索和创新,采用更加先进的技术手段,构建更加完善的防护体系,以确保网络的安全稳定运行,为用户提供可靠的服务。只有这样,我们才能在数字化时代的浪潮中,有效地应对各种网络安全挑战,保障信息社会的健康发展。