CDN如何有效抵御DDoS攻击,保障网络安全稳定运行

CDN,即内容分发网络,在当今数字化时代发挥着至关重要的作用,它能够高效地将内容快速分发给用户,提升网络访问速度与体验。CDN也并非坚不可摧,DDoS攻击如同高悬的达摩克利斯之剑,时刻威胁着它的安全稳定运行。
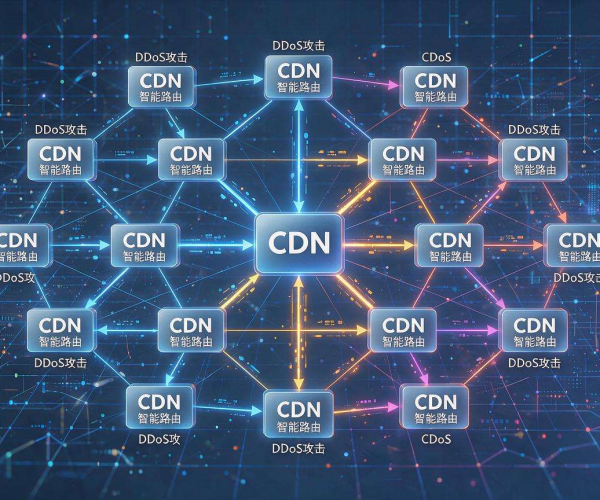
DDoS攻击,全称分布式拒绝服务攻击,是一种恶意的网络攻击行为。攻击者通过控制大量被入侵的计算机设备,即僵尸网络,向目标服务器发送海量的请求,使其不堪重负,最终导致服务瘫痪。当CDN遭遇DDoS攻击时,后果十分严重。正常用户的访问请求会被淹没在攻击洪流之中,无法得到及时响应,导致网站或应用无法访问,严重影响用户体验,进而损害企业的声誉和商业利益。CDN节点可能会因为过度负载而出现故障,进一步加剧服务中断的情况,使得整个网络服务陷入混乱。
为了有效防范DDoS攻击对CDN的影响,需要采取一系列综合措施。一方面,要加强CDN自身的防护能力。CDN提供商应不断优化其网络架构和算法,提高对异常流量的识别和过滤能力。例如,采用先进的流量清洗技术,能够自动检测并清除攻击流量,只将正常流量转发给后端服务器。建立多数据中心的冗余备份机制,当某个节点遭受攻击时,其他节点能够迅速接管其工作,保证服务的连续性。
另一方面,要强化网络安全监测和预警机制。通过部署专业的网络安全监测设备和软件,实时监控网络流量的变化情况。一旦发现异常流量特征,能够及时发出预警信号,以便相关人员迅速采取应对措施。还应与网络安全机构和专业的DDoS防护团队建立合作关系,及时获取最新的攻击情报和防护技术,共同应对不断变化的攻击威胁。
企业自身也需要提高安全意识,加强对自身网络环境的保护。定期对服务器和网络设备进行安全漏洞扫描和修复,防止被攻击者利用漏洞入侵系统,进而控制僵尸网络发动攻击。制定完善的应急预案,在遭遇DDoS攻击时能够迅速启动应急响应流程,最大限度地减少损失。
在技术层面,还可以采用一些创新的防护手段。例如,利用人工智能和机器学习技术,对网络流量进行实时分析和建模,能够更精准地识别和预测DDoS攻击行为,提前做好防范准备。基于区块链技术的分布式身份认证和溯源机制,也可以为防范DDoS攻击提供新的思路,通过确保网络身份的真实性和可追溯性,降低攻击的成功率。
CDN防DDoS攻击是一个长期而艰巨的任务,需要CDN提供商、企业以及整个网络安全行业共同努力。只有不断提升技术水平,加强安全管理,完善监测预警和应急响应机制,才能有效抵御DDoS攻击的威胁,保障CDN的稳定运行,为用户提供可靠的网络服务,让数字世界的信息传递之路畅通无阻。随着网络攻击技术的不断演变,我们更要保持警惕,持续探索和创新,以应对日益复杂的安全挑战,守护好网络空间的安全与稳定。