CDN跨域问题全解析:成因、影响及解决方案深度探究

CDN跨域问题是在网络应用中较为常见且复杂的一个技术议题。随着互联网业务的蓬勃发展,不同域名之间的交互愈发频繁,CDN跨域问题所带来的影响也日益凸显。
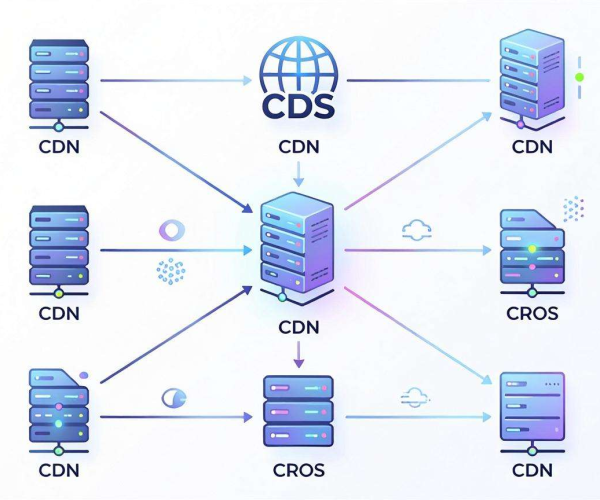
CDN,即内容分发网络,旨在通过在多个地理位置部署节点,更高效地为用户提供内容,加速数据传输。当涉及跨域访问时,却会引发一系列问题。跨域,简单来说,就是浏览器出于安全考虑,限制了不同源(域名、端口、协议)之间的资源交互。在CDN场景下,这意味着当一个网站通过CDN获取来自其他域名下的资源时,可能会遭遇诸多阻碍。
跨域请求会触发浏览器的同源策略。例如,当一个网页的域名是example.com,它试图从cdn.example2.com获取数据时,浏览器会认为这是跨域操作,从而阻止这种请求。这是因为浏览器担心恶意脚本利用跨域漏洞获取用户敏感信息,如登录凭证、个人资料等。这种严格的同源策略虽然保障了用户安全,但却给CDN跨域应用带来了难题。
为了解决CDN跨域问题,出现了多种技术方案。其中,JSONP(JSON with Padding)是一种较为古老但仍在部分场景中使用的方法。它利用了script标签的src属性不受同源策略限制这一特点。通过动态创建script标签,向服务器请求一个JSON数据,并在请求的URL中添加一个回调函数名作为参数。服务器收到请求后,会将JSON数据包装在这个回调函数中返回给客户端。客户端的script标签会执行这个返回的脚本,从而获取到服务器的JSON数据。JSONP也存在一些局限性,它只支持GET请求,并且只适用于JSON数据的获取,对于其他类型的资源跨域获取则无能为力。
CORS(Cross-Origin Resource Sharing)是目前更为流行的跨域解决方案。它允许服务器明确地向浏览器表明哪些源可以访问其资源。服务器通过设置响应头来实现这一点,例如设置Access-Control-Allow-Origin头,指定允许访问的源域名。浏览器在收到这样的响应头后,会认为该跨域请求是被允许的,从而正常处理请求。CORS相比JSONP更加灵活和强大,它支持各种类型的请求方法,如GET、POST、PUT、DELETE等,并且可以处理多种格式的数据。
在实际应用中,CDN跨域问题的解决需要综合考虑多个因素。一方面,网站开发者需要了解并正确配置服务器端的CORS设置,确保不同源之间的资源能够安全、顺畅地交互。另一方面,CDN服务提供商也需要优化其架构,以更好地支持跨域访问需求。例如,通过智能路由和缓存策略,减少跨域请求的延迟和带宽消耗。
CDN跨域问题还可能受到网络环境、浏览器版本等因素的影响。不同的网络环境可能对跨域请求的响应时间和成功率产生差异,而一些老旧的浏览器版本可能对新的跨域解决方案支持不完善。因此,在进行CDN跨域应用开发时,需要进行充分的测试和兼容性验证,以确保在各种情况下都能提供稳定可靠的服务。
CDN跨域问题是网络技术领域中一个需要深入研究和妥善解决的重要课题。只有通过不断探索和应用合适的技术方案,充分考虑各种因素,才能在保障用户安全的前提下,实现不同域名之间高效的资源交互,推动互联网业务的持续发展。