CDN与WAF防护:构筑网络安全防线,抵御多重威胁

CDN WAF防护是网络安全领域至关重要的一环。在当今数字化时代,网络攻击手段层出不穷,网站面临着各种潜在威胁,而CDN WAF防护能为网站安全筑牢坚实防线。
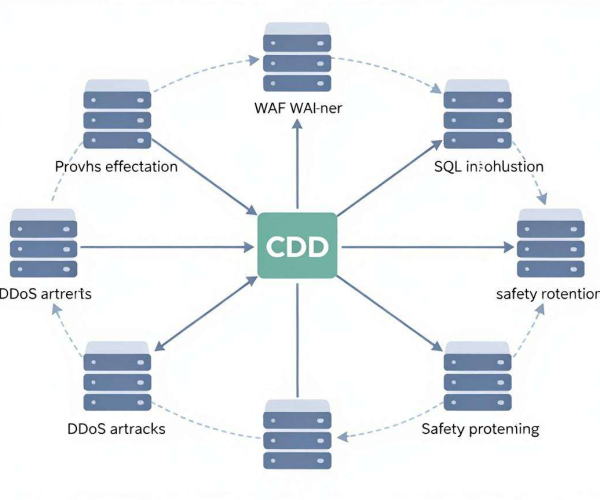
CDN,即内容分发网络,它通过在多个地理位置部署节点,将网站内容缓存到离用户最近的地方,从而加速内容的传输,提升用户体验。CDN在带来便利的也可能成为攻击的入口。黑客可能利用CDN节点的漏洞,发起恶意请求,试图入侵网站系统。这时,WAF(Web应用防火墙)就发挥出关键作用。
WAF能够实时监测和分析通过CDN进入网站的流量,精准识别并拦截各类恶意攻击。它可以防范诸如SQL注入、跨站脚本攻击(XSS)、暴力破解等常见的Web应用安全威胁。当有恶意流量试图通过CDN进入网站时,WAF会迅速判断其性质,依据预设的规则进行阻断,防止攻击对网站造成实质性损害。
CDN WAF防护的优势显著。它大大提高了网站的安全性。通过对流量的精细监控和防护,能有效抵御多种攻击,保护网站数据的安全和完整性。无论是企业网站、电商平台还是在线服务提供商,都能借助CDN WAF防护避免因安全漏洞而遭受经济损失和声誉损害。它有助于提升网站性能。在保障安全的前提下,CDN的加速功能依然能够正常发挥,确保用户能够快速、稳定地访问网站内容,减少因攻击导致的网站卡顿甚至瘫痪情况,为用户提供流畅的浏览体验。
在实际应用中,CDN WAF防护需要不断优化和升级。随着网络攻击技术的不断演进,新的攻击方式和变种层出不穷。因此,防护系统需要持续更新规则库,及时识别并应对新出现的威胁。还需要与其他安全技术相结合,形成全方位的安全防护体系。例如,可以与入侵检测系统(IDS)、漏洞扫描工具等协同工作,实现对网站安全状况的全面监测和预警。
对于网站运营者来说,选择合适的CDN WAF防护服务至关重要。要综合考虑服务提供商的技术实力、防护能力、服务质量以及价格等因素。优质的CDN WAF防护服务应具备强大的防护引擎,能够快速准确地识别和拦截攻击;拥有专业的安全团队,能够及时响应并解决安全问题;提供便捷的管理界面,方便网站运营者进行配置和监控。
网站运营者自身也需要加强安全意识,积极配合CDN WAF防护工作。定期对网站进行安全检查,及时修复发现的漏洞;规范网站开发流程,遵循安全的编程规范,减少安全隐患的产生。只有各方共同努力,才能充分发挥CDN WAF防护的作用,为网站构建一个坚固的安全堡垒。
CDN WAF防护是保障网站安全和稳定运行的重要手段。在网络安全形势日益严峻的今天,它对于维护网站的正常运营、保护用户信息安全以及促进互联网行业的健康发展都具有不可忽视的意义。我们应不断重视和完善CDN WAF防护机制,以应对不断变化的网络安全挑战。