亚太CDN DDoS防护:筑牢网络安全防线,抵御恶意攻击

亚太地区在全球经济与互联网发展格局中占据着重要地位,随着数字化进程的加速,各类网络应用与服务蓬勃发展。在这片充满活力与机遇的区域,CDN(Content Delivery Network,内容分发网络)发挥着至关重要的作用,它通过在多个地理位置分布服务器节点,将内容缓存并快速分发给用户,极大地提升了网络访问的速度与性能,为用户提供流畅的浏览、观看、文件下载等体验。与之相伴的是日益严峻的DDoS(Distributed Denial of Service,分布式拒绝服务)攻击威胁。
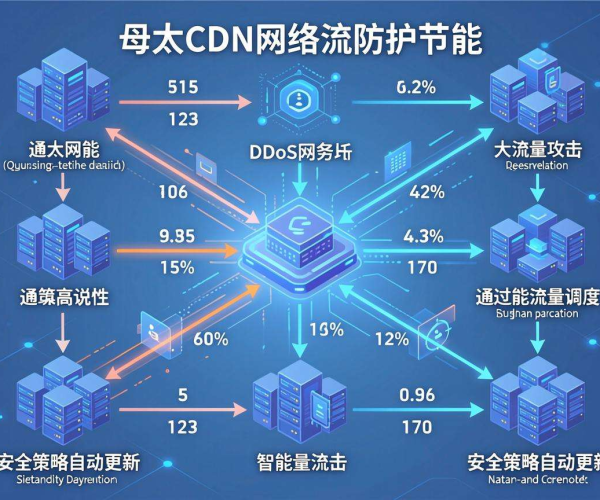
DDoS攻击犹如一场汹涌的网络风暴,试图通过大量非法请求淹没目标服务器,使其无法正常响应合法用户的请求,导致服务中断、业务受损。在亚太地区,DDoS攻击呈现出愈发频繁且复杂的态势。一方面,该地区网络基础设施不断完善,吸引了众多企业与服务提供商在此布局,这使得它们成为攻击的潜在目标。另一方面,攻击者利用亚太地区复杂的网络环境与多样的用户群体,精心策划攻击策略,增加了防护的难度。
亚太CDN DDoS防护面临着诸多挑战。攻击流量规模不断攀升。如今,攻击者能够轻易调动大量僵尸网络发起攻击,流量动辄达到数十G甚至上百Gbps,远超传统防护设备的处理能力。攻击类型日益多样化。除了常见的UDP洪水、ICMP洪水等简单攻击方式,还出现了更为复杂的应用层攻击,如HTTP洪水、DNS洪水等,这些攻击针对应用程序的漏洞和弱点,更具隐蔽性与破坏力。攻击源分布广泛且难以追踪。亚太地区地域辽阔,网络节点众多,攻击者利用分布式架构,使得溯源工作极为困难,难以迅速锁定并阻断攻击源头。
为有效应对亚太CDN DDoS防护难题,需要综合运用多种技术与策略。一方面,构建多层次的防护体系至关重要。在网络边缘部署防火墙、入侵检测系统等设备,对进入的流量进行初步筛选与监控,阻挡部分非法流量。借助专业的DDoS防护设备,如抗DDoS硬件防火墙、流量清洗设备等,对海量流量进行深度检测与清洗,去除攻击流量,将正常流量回注到目标服务器。利用云计算技术构建弹性防护资源池,能够根据攻击规模动态调整防护能力,确保在面对大规模攻击时也能从容应对。
另一方面,加强与CDN提供商的协同合作也是关键。CDN提供商应具备强大的智能调度能力,能够实时感知攻击态势,迅速将流量调度到备用节点或采用其他优化策略,保障服务的连续性。双方应共享威胁情报,及时了解最新的攻击趋势与手段,提前做好防护准备。持续优化CDN架构,提升其自身的抗攻击能力,例如采用分布式架构、多数据中心冗余等方式,降低单点故障风险,增强整体的稳定性与可靠性。
用户自身也需提高安全意识,加强网络安全防护措施。企业应定期进行网络安全评估与漏洞扫描,及时修复系统漏洞,避免因自身安全隐患引发DDoS攻击风险。建立完善的应急响应机制,一旦遭遇攻击,能够迅速启动应急预案,与防护团队紧密配合,最大限度减少损失。
亚太CDN DDoS防护是一场持续的攻坚战。面对不断变化的攻击形势,需要、企业、安全厂商等各方携手合作,综合运用先进技术与科学策略,构建全方位、多层次的防护体系,才能有效抵御DDoS攻击,保障亚太地区网络的稳定与安全,为数字化发展保驾护航。只有这样,亚太地区的互联网经济才能在安全可靠的网络环境中持续繁荣,实现更高质量的发展。